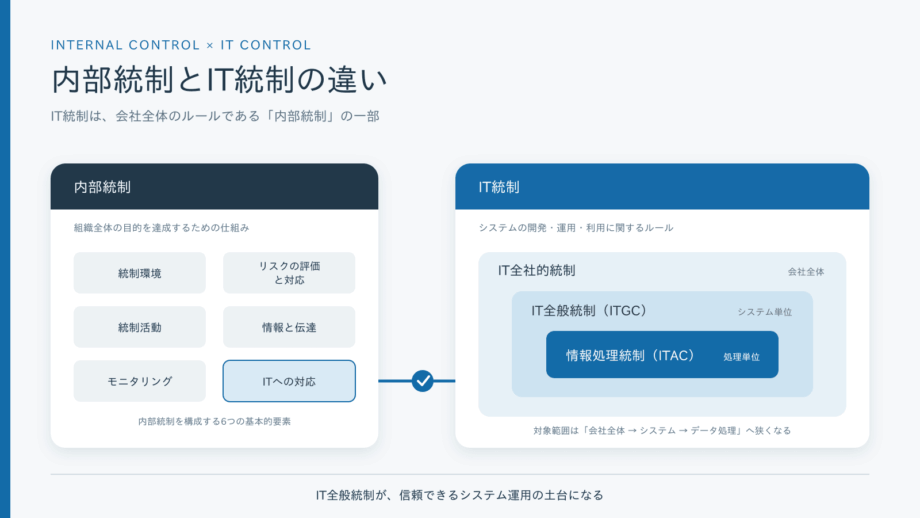
IT統制とは、内部統制のうち、会社が使う情報システムに対して整備・運用する統制のことです。経済産業省の「システム管理基準 追補版(財務報告に係るIT統制ガイダンス)」(以下、追補版)は、IT統制を「IT全社的統制」「IT全般統制」「IT業務処理統制」の3つに区分しています。IT統制は1つの仕組みの名前ではなく、この3つをまとめた呼び名です。
IT統制は、財務報告のためだけにあるものではありません。追補版も、企業のIT統制は財務報告の信頼性のみのために構築・実施されるものではない、と書いています。そのうえで、この記事では、J-SOX(内部統制報告制度)やIPO準備で問題になる「財務報告に係るIT統制」を中心に説明します。以下で単に「IT統制」と書くときも、とくに断りがなければ、財務報告に係るIT統制を指します。
相談を受けると、最初によく聞くのは「監査人に何を聞かれているのかが分からない」という声です。「うちはISMSに準拠しているから大丈夫」と言われることもよくあります。ISMSで整えた情報セキュリティの仕組みは、IT統制と重なる部分もあります。ただ、財務報告に係るIT統制が確かめたいのは、財務の数字が正しく作られているかどうかで、見ている先が少し違います。
この記事では、まず3種類の違いをつかみ、次に内部統制や情報セキュリティとの関係、IT統制が必要な理由、対象の決め方、進め方の順に説明します。各論の記事は、最後のテーマ別の記事一覧からたどれます。
この記事を読んでわかること
- IT統制の3種類(IT全社的統制・IT全般統制・IT業務処理統制)の役割と違い
- 内部統制・情報セキュリティとの関係
- 財務報告に係るIT統制が必要な理由と、J-SOX・IPO準備で早めに着手したい理由
- 財務報告までのデータの流れから対象を把握し、重要性とリスクで絞る方法
- 整備・運用・評価の進め方と、テーマ別の記事一覧
IT統制の3種類|IT全社的統制・IT全般統制・IT業務処理統制
3つの統制は、守る対象と単位が違います。IT全社的統制は会社全体のITの方針と体制を、IT全般統制はシステムが動く環境を、IT業務処理統制は個々の取引の処理を受け持ちます。
3つは、互いに支え合う関係にあります。追補版は、IT全社的統制を「IT全般統制とIT業務処理統制の基盤」、IT全般統制を「財務情報に係る信頼性の基礎」と位置づけています。たとえば、入力内容をチェックする機能(IT業務処理統制)が正しく作られていても、そのプログラムを承認なしに書き換えられる環境では、正しく動き続けるとは言い切れません。環境を保つのがIT全般統制で、その方針と体制を決めるのがIT全社的統制です。
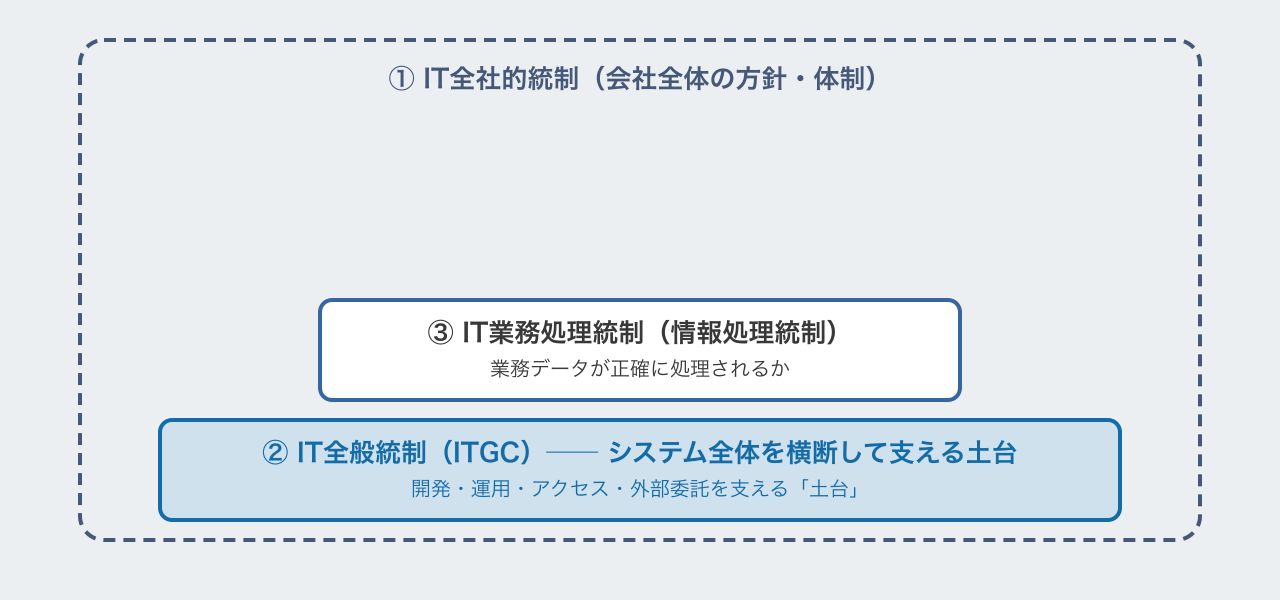
3種類の比較表
| 種類 | 対象の単位 | 役割 | 主な例 |
|---|---|---|---|
| IT全社的統制 | 会社・企業集団全体 | ITに関する方針・計画・体制を定め、IT全般統制とIT業務処理統制の基盤をつくる | ITに関する戦略・計画、IT関連の規程、責任者と体制、システム導入の意思決定 |
| IT全般統制(ITGC) | IT基盤(システムが動く環境)ごと | 業務処理統制が有効に機能する環境を保つ | 変更管理、運用管理、アクセス管理、外部委託の管理 |
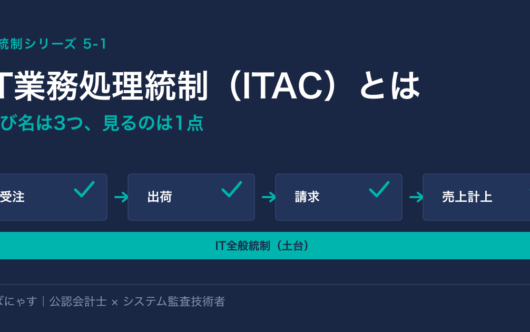
| IT業務処理統制(ITAC) | 業務プロセス・処理ごと | 承認された取引が、すべて正確に処理・記録されるようにする | 入力内容のチェック、エラーの修正と再処理、マスタ・データの維持管理、操作範囲の限定 |
売上の例で見る3種類
販売管理システムで受注と売上を計上し、そのデータを会計システムに連携している会社で考えてみます。
- IT全社的統制:販売管理システムや会計システムを導入・変更するとき、誰が、どのルールで決めるか。
- IT全般統制:販売管理システムのプログラムの変更が承認とテストを経ているか。システム運用におけるルールが定められているか。退職した人のIDが残っていないか。バックアップが取れているか。
- IT業務処理統制:受注の入力時に、得意先や金額をチェックする機能。会計システムへの連携の前後で、件数と金額を照合する仕組み。
同じ売上の数字でも、3つの層で守られていることが分かります。
IT全社的統制|会社としてのITの方針と体制
追補版は、IT全社的統制を「企業集団全体(連結対象企業を含む)を対象としたITに係る内部統制」と定義しています。個々のシステムではなく、会社として、ITをどういう方針で、誰の責任で運用するかを見る統制です。追補版が、実施基準の推奨する項目として挙げている問いには、たとえば次のものがあります。
- 経営者は、ITに関する適切な戦略、計画等を定めているか
- 経営者は、内部統制を整備する際に、IT環境を適切に理解し、これを踏まえた方針を明確に示しているか
- 経営者は、手作業及びITを用いた統制の利用領域について、適切に判断しているか
迷いやすいのは、全社で共通のルールがあれば、それはIT全社的統制なのか、という点です。答えは「そうとは限らない」です。プロジェクト管理などを全社共通の統制で管理している場合でも、追補版は「全社共通であることを以って全社的統制とするのではなく」、IT基盤が1つの場合のIT全般統制として扱う、としています。IT全社的統制は、ルールの適用範囲の広さではなく、方針・資源配分・体制といった、経営に近いレベルの統制を指します。
私がよく見るのは、規程は作ったものの、その後だれにも見られていない状態です。情報セキュリティ規程やシステム管理規程が導入時のまま何年も更新されず、その間に、SaaSや生成AIが現場の判断で使われ始めています。こうなると、規程に書かれた体制と、実際に動いている体制がずれていきます。私は、IT全社的統制で大切なのは、規程があるかどうかより、そのずれを経営が把握できているかどうかだと考えています。把握できている状態とは、少なくとも次の3つに答えられる状態です。
- 財務の数字に関わるシステムが、どれとどれか
- それぞれのシステムの管理の責任者が、誰か
- 新しいシステムやSaaSを使い始めるとき、誰が、何を基準に決めているか
この3つに答えられれば、規程が多少古くても、実態に合わせて直していけます。答えられない場合は、規程がどれほど整っていても、IT全般統制やIT業務処理統制をどこに効かせればよいかが決まりません。ずれへの対応は、後の「進め方」の章で説明します。
IT全般統制(ITGC)|システムが動く環境を保つ
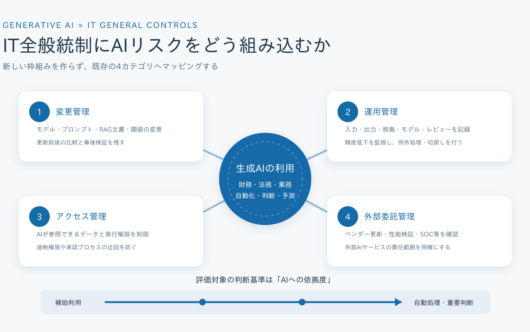
IT全般統制は、IT業務処理統制が有効に働く環境を保つ統制です。金融庁の「財務報告に係る内部統制の評価及び監査の基準」(2023年改訂。以下、内部統制基準)は、ITに係る全般統制を「業務処理統制が有効に機能する環境を保証するための統制活動」と定義し、具体例として次の4つを挙げています。このシリーズでは、右の列の呼び名を使います。
| 基準の具体例 | このシリーズでの呼び名 |
|---|---|
| システムの開発、保守に係る管理 | 変更管理 |
| システムの運用・管理 | 運用管理 |
| 内外からのアクセス管理などシステムの安全性の確保 | アクセス管理 |
| 外部委託に関する契約の管理 | 外部委託管理 |
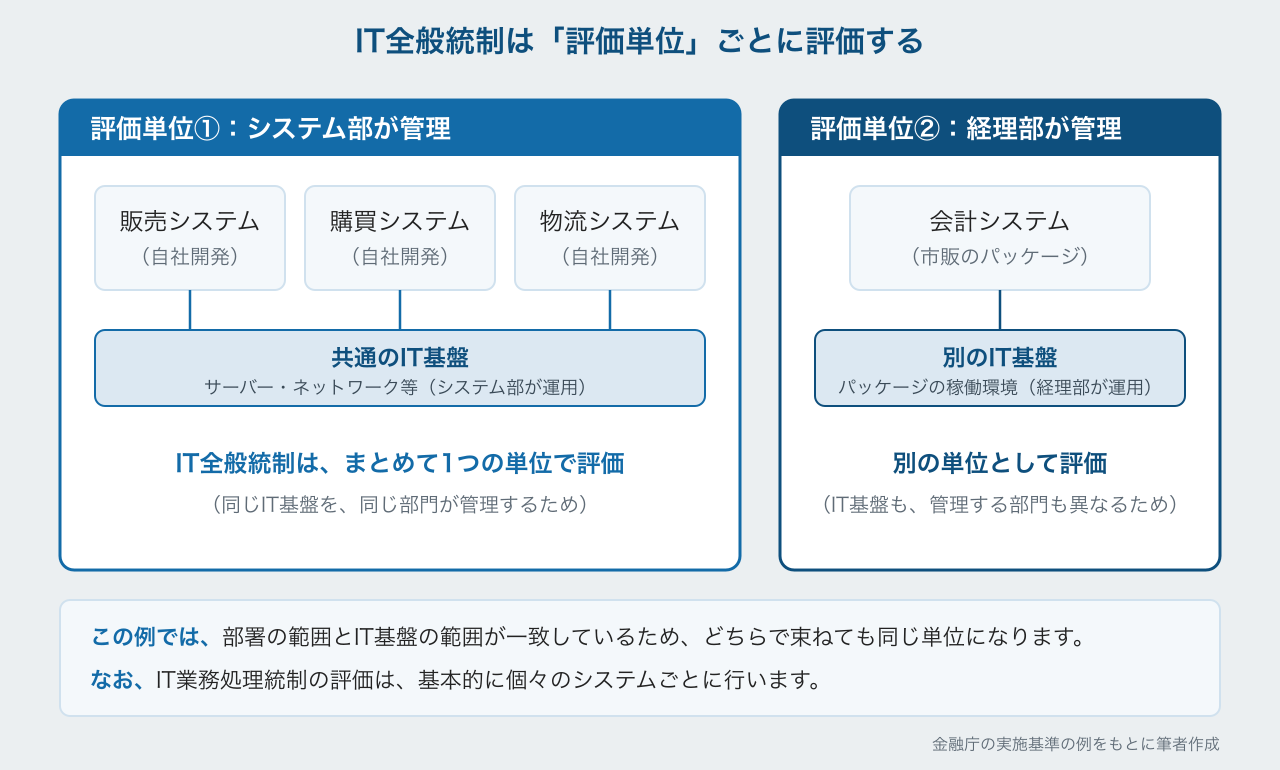
単位は、個々のシステムではなく、システムを支えるIT基盤(ハードウェア、ソフトウェア、ネットワーク等)です。同じIT基盤の上で、同じ部門が管理している複数のシステムは、まとめて評価できることがあります。4つの領域の全体像と、監査での見られ方は、IT全般統制(ITGC)とはにまとめています。
IT業務処理統制(ITAC)|個々の取引を正しく処理・記録する
IT業務処理統制は、業務の流れの中に組み込まれ、個々の取引が正しく処理・記録されるようにする統制です。内部統制基準は、ITに係る業務処理統制を「業務を管理するシステムにおいて、承認された業務が全て正確に処理、記録されることを確保するために業務プロセスに組み込まれたITに係る内部統制」と定義しています。実施基準の具体例は、入力情報の完全性・正確性・正当性等を確保する統制、例外処理(エラー)の修正と再処理、マスタ・データの維持管理、認証や操作範囲の限定などのアクセスの管理です。
この中には、誤った処理を防ぐものと、起きた誤りを見つけて直すものの両方があります。入力時に必須項目や金額の範囲をチェックする機能や、操作できる範囲を担当者ごとに限る設定は、誤りを防ぐ側です。エラーになった取引を修正して再処理する仕組みや、連携の前後で件数と金額を照合する仕組みは、誤りを見つけて直す側です。
注意したいのは、システムが処理をしていること自体は統制ではない、という点です。追補版も「情報処理そのものは、IT業務処理統制ではない」と書いています。売上を自動で集計するのは処理で、その処理が正しく行われるように組み込まれたチェックの機能が統制です。具体的な設例と評価の方法は、IT業務処理統制(ITAC)とはで扱っています。
内部統制・情報セキュリティとの関係
内部統制の中での位置づけ|「ITへの対応」
IT統制は、内部統制の一部です。内部統制基準は、内部統制を、業務の有効性及び効率性、報告の信頼性、事業活動に関わる法令等の遵守、資産の保全という4つの目的のためのプロセスとし、6つの基本的要素から構成されるとしています。統制環境、リスクの評価と対応、統制活動、情報と伝達、モニタリング、そしてITへの対応です。IT統制は、この6つ目の「ITへの対応」の中にあります。
追補版は、ITへの対応を、IT環境への対応、ITの利用、IT統制の3つに分けて整理しています。
| 区分 | 意味 | 追補版の例 |
|---|---|---|
| IT環境への対応 | 会社を取り巻くITの状況(取引でのITの利用状況、依拠している情報システム、外部委託の状況など)を理解し、踏まえること | — |
| ITの利用 | 内部統制を実現するために、ITの機能を使うこと | アクセス制御機能による財務情報へのアクセス制限 |
| IT統制 | その機能が有効に働き続けるように、情報システムを管理すること | アクセス制限を有効に機能させるための、ID・パスワードの管理 |
会計システムに権限を分ける機能があり、それで財務情報へのアクセスを制限するのが「ITの利用」です。ただ、退職した人のIDが残っていれば、その制限は意味を持ちません。IDやパスワードを管理して、機能を有効に保つのが「IT統制」です。
ITへの対応は、ほかの5つの要素と切り離された6つ目の箱でもありません。内部統制基準は、ITへの対応は内部統制の他の基本的要素と必ずしも独立に存在するものではない、としています。統制環境からモニタリングまで、どの要素にもITは入り込んでいます。
なお、「ITへの対応」は、日本の基準が独自に加えた要素です。2007年に企業会計審議会が基準を設定したときの意見書は、米国のCOSO報告書の枠組みを基本的に踏襲しつつ、ITが組織に浸透した現状に即して、「ITへの対応」を基本的要素の1つに加えた、と説明しています。
情報セキュリティ・ITガバナンスとの関係
IT統制は、情報セキュリティやITガバナンスと混ざりやすい言葉です。目的と、主に見る対象で比べると、違いと重なりが見えてきます。
| 言葉 | 主な目的 | 主に見る対象 | 財務報告に係るIT統制と重なる部分 |
|---|---|---|---|
| 財務報告に係るIT統制 | 財務報告の信頼性を確保する | 財務の数字を作るシステムと処理、それを支えるIT基盤 | — |
| 情報セキュリティ(ISMSなど) | 情報資産を守る | 会社が扱う情報資産全般(顧客情報・個人情報なども含む) | アクセス管理、外部委託の管理、バックアップなど |
| ITガバナンス | ITの利活用のあるべき姿を示す戦略・方針を定め、実現する | 取締役会等によるITの方向づけと監督 | 内部統制の整備・運用に関する方針・資源配分・モニタリングは、IT全社的統制の対象になる |
ITガバナンスの目的は、追補版が引用しているシステム管理基準の定義に沿って要約しています。
財務報告に係る内部統制の評価では、サイバーセキュリティや個人情報保護に関する対象は「通常絞り込まれることになる」と、追補版は書いています。これは、評価の目的を財務報告の信頼性に限っているからで、セキュリティが不要だという意味ではありません。
ですから、セキュリティ対策が整っていれば財務報告に係るIT統制も十分、とは限りません。たとえば、ISMSでアクセス権の管理を決めていても、会計システムの権限の申請・承認や定期的な見直しの記録が、財務報告の評価で確かめられる形で残っているとは限りません。一方で、アクセス管理や外部委託の管理のように、整えた仕組みをそのまま使える部分もあります。両者は無関係ではなく、重なる部分を確かめながら、足りないところを補う関係です。
補足:基準ごとの呼び名
IT統制の用語が分かりにくい理由の1つは、同じものを基準ごとに違う名前で呼んでいることです。この記事は、追補版の呼び名にそろえています。
| この記事での呼び名 | 内部統制基準(金融庁) | 追補版(経産省) | 監査人の基準(監基報315) | 英語の略称 |
|---|---|---|---|---|
| IT全社的統制 | 区分としての名前はない。全社的な内部統制の中で扱う | IT全社的統制 | — | — |
| IT全般統制 | ITに係る全般統制 | IT全般統制 | IT全般統制 | ITGC |
| IT業務処理統制 | ITに係る業務処理統制 | IT業務処理統制 | 情報処理統制(自動化されたもの) | ITAC |
監査人が使う「情報処理統制」と「IT業務処理統制」は、ほぼ同じものを指します。ただし、手作業の統制の扱いに少し違いがあり、その違いは前に挙げたIT業務処理統制の記事の対応表で整理しています。
IT統制が必要な理由と、早めに着手したい理由
目的は、財務情報の誤りや不正のリスクを抑えること
財務報告に係るIT統制の目的は、ITを使って作られる財務情報に、誤りや不正が入り込むリスクを抑え、財務報告の信頼性を確保することです。追補版は、各種の業務プロセスで財務情報が仕訳・集計されて財務報告につながることを踏まえ、IT統制は財務報告に係るITに適用されて、改ざんや不正がないことを保証する、と整理しています。
IT全般統制は、関連するIT業務処理統制を支える
IT全般統制は、関連するIT業務処理統制が有効に機能する環境を支えます。そのため、IT全般統制の不備は、そこに支えられている統制に影響します。
ただし、影響は一律ではありません。実施基準は、IT全般統制に不備がある場合には、代替的または補完的な他の内部統制によって、財務報告の信頼性という目的が達成されているかを検討する、としています。また、IT全般統制の不備は、それだけで直ちに開示すべき重要な不備と評価されるものではない、としています。一方で、不備があれば、IT業務処理統制が有効に整備されていても、その有効な運用を継続的に維持できない可能性があり、虚偽記載のリスクが高まります。どこまで影響するかは、不備の内容と、そのIT全般統制に支えられている統制によって判断します。
有効なら評価を効率化でき、終盤の不備は手戻りになる
関連するIT全般統制が有効であれば、評価の作業を効率化できます。実施基準は、業務プロセスに係る内部統制の運用状況の評価について、次のように書いています。
ITを利用した内部統制は一貫した処理を反復継続するため、その整備状況が有効であると評価された場合には、ITに係る全般統制の有効性を前提に、人手による内部統制よりも、例えばサンプル件数を減らし、サンプルの対象期間を短くするなど、一般に運用状況の評価作業を減らすことができる。
反対に、評価の終盤でIT全般統制の不備が見つかると、そのIT全般統制を前提にしていた評価について、方針の見直しや、代替的な統制の検討、追加の手続が必要になることがあります。是正や追加の作業に使える時間は、終盤ほど限られます。J-SOX対応やIPO準備で、業務プロセスの評価と並行して、早い段階からIT全般統制に手をつけておきたいのは、このためです。
J-SOX・IPO準備・上場子会社化
上場会社は、財務報告に係る内部統制を経営者が評価し、その結果を監査人が監査します。IT統制は、この評価の中で、全社的な内部統制と業務プロセスに係る内部統制の両方に関わります。2023年の改訂で、内部統制の目的の1つは「財務報告の信頼性」から「報告の信頼性」に広がりましたが、基準の注記では報告の信頼性に財務報告の信頼性が含まれる、と整理されています。J-SOXで評価・報告するのは、このうち財務報告に係る部分です。制度の対象範囲や担当部門の決め方は、J-SOXのIT統制とはで整理しています。
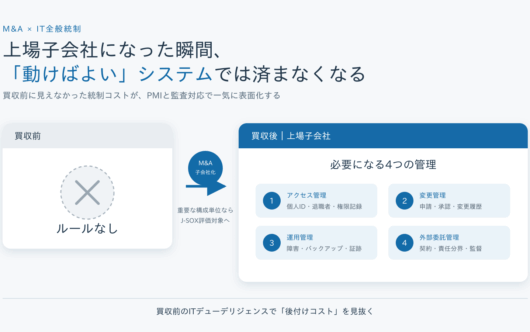
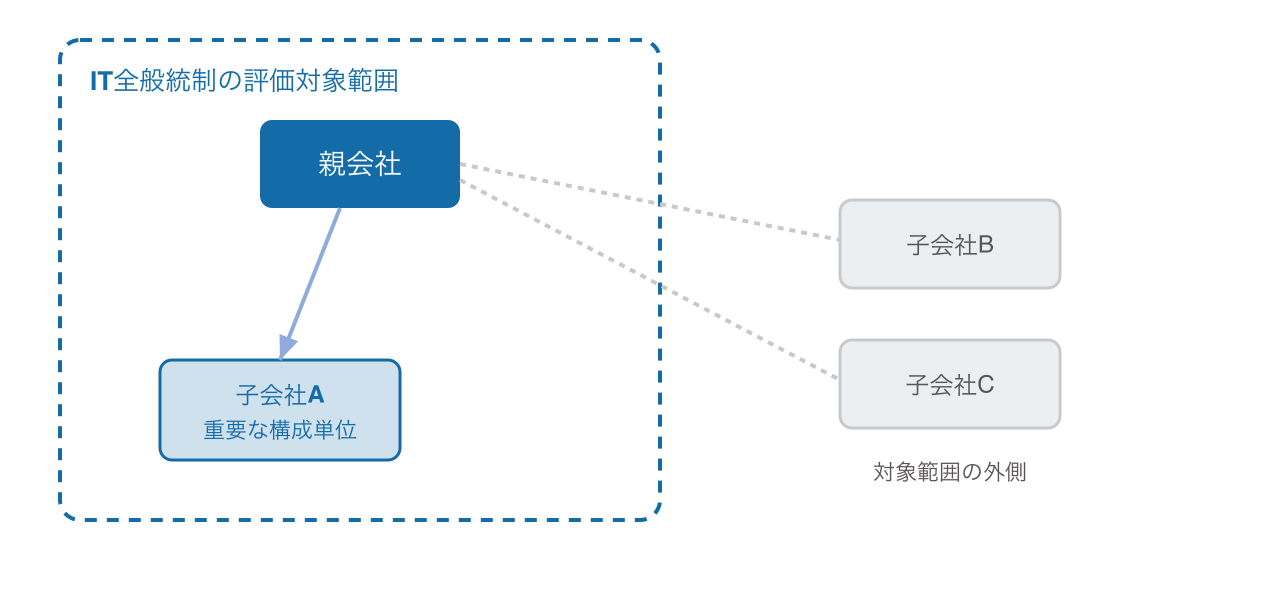
上場を目指す会社は、上場後に内部統制報告制度の対象になるため、上場準備の段階からIT統制を整えておく必要があります。見落とされやすいのは、自社が上場を目指していなくても、上場会社のグループに入った時点で、親会社の評価の範囲に入ることがある点です。このケースは、IT全般統制、上場子会社になった時の落とし穴で扱っています。
IT統制の対象範囲|データの流れで把握し、リスクで絞る
対象を決める作業は、3つに分けると整理しやすくなります。
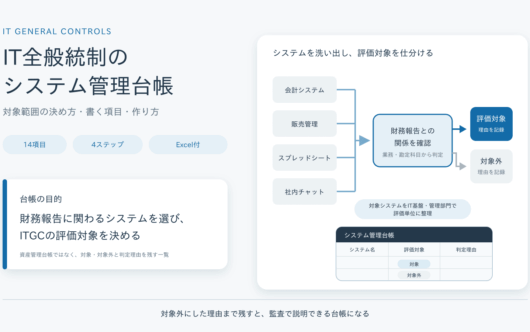
- システムを洗い出す:会社が使うシステムを、一覧(システム管理台帳)にまとめる。
- 業務プロセスで影響を把握する:財務報告までのデータの流れをたどり、どのシステム・連携・手作業が財務の数字に影響するかを把握する。
- 評価範囲を決め、理由を残す:重要性と、誤りや不正のリスクを踏まえて評価の対象と深さを決め、対象にした理由と対象外とした理由を記録する。
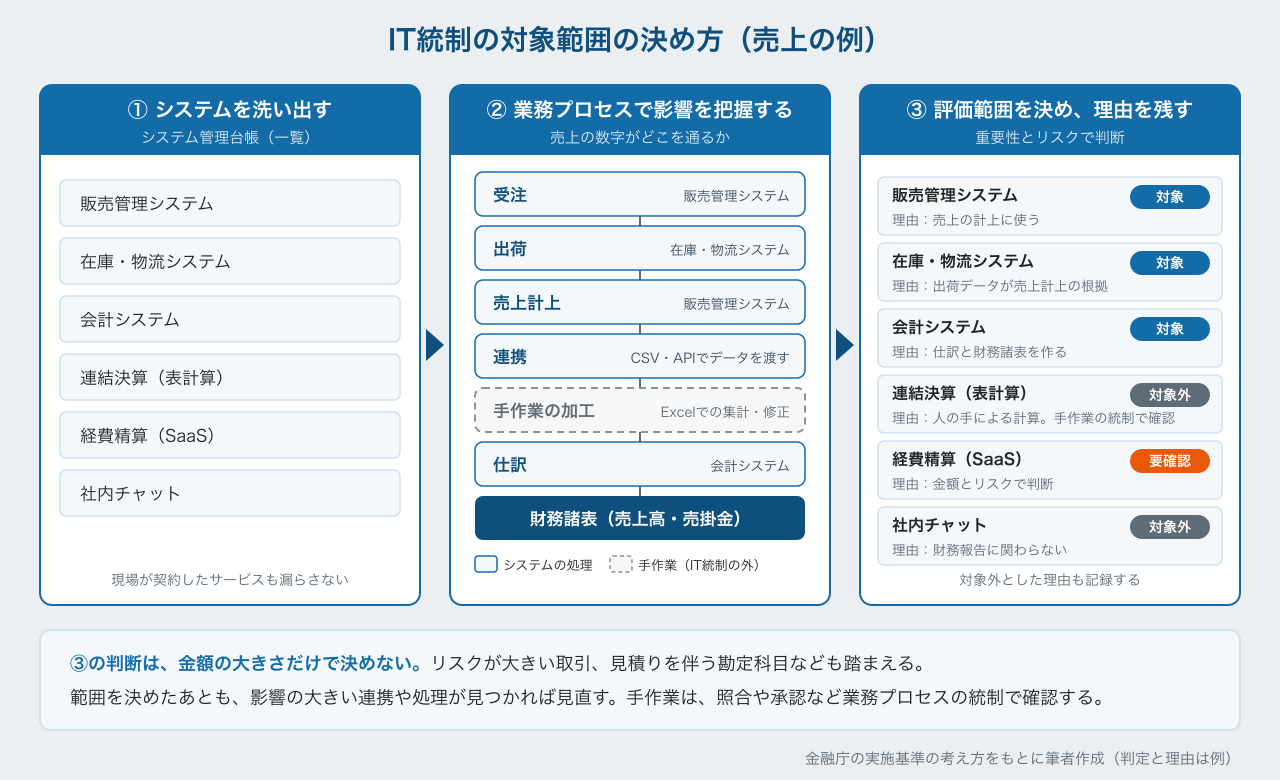
1の一覧と、2のデータの流れの図は、互いに補い合います。一覧は、会社が使うシステムを漏れなく数えるのに向いています。流れの図は、システム同士のつながりや、途中で人が手を入れる箇所を見つけるのに向いています。実施基準も、取引の発生から集計、記帳までの会計処理の過程の整理に加えて、システム間のデータの流れ等を、必要に応じ図や表を活用して把握・整理し、また各業務プロセスで使用されているシステムの一覧を作成することが有用だ、としています。
業務プロセスで影響を把握する|財務諸表の科目から、データの流れをたどる
描き方に決まった形式はありません。私は、財務諸表の科目から逆にたどる方法をよく使います。
- 財務諸表の科目から出発する:売上高、売掛金、棚卸資産のように、事業の中心になる科目や金額の大きい科目は、入口として選びやすい。ただし、範囲は金額だけでは決めない(評価範囲を決める節で説明する)。
- その科目の数字が、どの業務とシステムを通ってくるかを逆にたどる:会計システムの仕訳は、どこから来たのか。手入力か、連携か。連携なら、元のデータはどのシステムで作られたのか。
- 人の手が入る箇所に印をつける:データの出力、表計算ソフトでの加工、承認、手入力による修正。
売上なら、受注・出荷・売上計上の各段階で、どのシステムを使い、どこで連携や手作業の加工が入るかを書き出します。実施基準にも、販売取引の受注・出荷・請求・回収と、販売管理システムや会計システムとの関連を示した例があります。
システム以外の道具も、図に書き込みます。追補版は、決算・財務報告のプロセスでスプレッドシート等を使う場合、計算式のコピー忘れや計算式の誤りが財務報告の正確性や網羅性に直接影響するため、スプレッドシート等の統制についても評価することになる、としています。
つなぎ目と手作業の加工は、誤りが入りやすい
流れを描くと、誤りが入りやすい場所がはっきりします。システムとシステムの「つなぎ目」と、その途中の手作業です。
販売管理システムからCSVを出力し、担当者が表計算ソフトで加工してから、会計システムに取り込む。こうした流れは珍しくありません。それぞれのシステムの中では統制が効いていても、加工の途中で行が消えたり、金額が書き換わったりすれば、会計システムには誤った数字が入ります。連携の前後で件数と金額を照合していなければ、そのことに誰も気づけません。
監査人の基準も、つなぎ目を見ています。日本公認会計士協会の監査基準報告書315は、ITの利用から生じるリスクの影響を受ける可能性のあるIT環境に、「状況によってITアプリケーション間のインターフェースが含まれる場合もある」としています。また、識別するリスクの例として、「情報を操作するツールを用いることによりデータが不適切に変更されるリスク」を挙げています。
私の実務でも、こうした誤りを何度も見てきました。たとえば、ユーザーのシステム利用履歴から利用料の請求額を集計するSQLが長いあいだ誤っていて、正しい請求額が出ていなかったケースです。データを手作業でExcelに加工する途中で、関数の誤りを見落としていたケースもあります。最近では、AIが加工したデータを確かめずに使い、その中の関数が誤っていたこともありました。どれも、データを取り出して加工する途中で起きています。
評価範囲を決める|重要性とリスクで、対象と深さを判断する
把握したものを、すべて同じ深さで評価する必要はありません。財務報告への影響の大きさと、誤りや不正のリスクを踏まえて、評価の対象と深さを決めます。
金額は、判断の入口の目安にすぎません。実施基準は、評価対象とする業務プロセスを選ぶとき、事業目的に大きく関わる勘定科目(一般的な事業会社では、原則として売上、売掛金、棚卸資産)に至る業務プロセスに加えて、次のような業務プロセスを追加で検討するよう求めています。
- リスクが大きい取引を行っている事業・業務(デリバティブ取引、価格変動の激しい棚卸資産、複雑な会計処理など)に係るもの
- 引当金や固定資産の減損損失など、見積りや経営者による予測を伴う重要な勘定科目に係るもの
- 非定型・不規則な取引など、虚偽記載が発生するリスクが高いもの
システムの側も同じです。追補版は、IT業務処理統制の評価で対象となるアプリケーション・システムを、会計システム(財務会計システム、連結決算システム)と、評価範囲として選定された業務プロセスに関わるアプリケーション・システムの「機能のうち財務情報に関係する部分」としています。財務情報が通るシステムでも、評価範囲に選ばれた業務プロセスに関わり、財務情報に関係する部分が対象になる、ということです。IT全般統制も、どの統制がそのIT基盤に支えられているかを踏まえて、評価の単位と深さを判断します。
理由を残す|対象にした理由と、対象外とした理由を記録する
判断の結果は、理由と一緒に記録しておきます。実施基準も、重要性が僅少な業務プロセスを評価対象としない場合には、評価対象としなかった業務プロセスと、その理由を記録しておく必要がある、としています。
範囲を絞ったこと自体は問題ありません。ただ、理由が残っていないと、翌年に担当者が替わったとき、なぜそのシステムや処理が外れているのかを誰も説明できなくなります。結果として、毎年ゼロから範囲を決め直すことになります。
記録には、システムの一覧(台帳)を使うと便利です。どの業務で使い、どの数字に関わり、誰が管理し、どこに委託しているか。対象・対象外の判断と、その理由も同じ表に書いておけば、毎年の見直しも、新しいシステムを入れたときの影響の確認も、同じ表の上でできます。台帳に書く項目や、評価単位の考え方は、システム管理台帳とはで解説しています。
IT統制の進め方|整備・運用・評価
進め方は4つのステップ
実務では、次の順番で進めます。
- 現状把握:前の章の方法で、財務報告までのデータの流れを描き、システムの一覧を作る。
- 範囲と評価項目の決定:重要性とリスクで対象と深さを決め、理由を記録する。業務プロセスの統制はRCM(リスクと統制の対応表)で整理することが多い。一方、IT全般統制は、4つの領域ごとのチェックリストで点検する形が、私の実務では中心になる。
- ルールの整備と運用:承認や確認の記録が残る形で、運用ルールを決めて回す。
- 評価と見直し:システムの追加・変更、組織の変更に合わせて、範囲と項目を見直す。
それぞれのステップで、あとから説明できる形の記録を残しておくと、評価や監査の場面で困りません。
| ステップ | 残しておきたい記録の例 |
|---|---|
| 1. 現状把握 | データの流れの図、システムの一覧(台帳) |
| 2. 範囲と評価項目 | 対象にしたシステム・処理と、対象外としたものとその理由 |
| 3. ルールの整備と運用 | 変更の承認記録、アカウントの申請・削除の記録、棚卸の結果、障害対応の記録 |
| 4. 評価と見直し | 点検の結果、見つかった不備と、是正した記録 |
とくに、2番目で範囲を絞ることが大切です。全部を同じ深さで見ようとすると、担当者の工数がふくらむだけでなく、本当に重要なリスクへの目配りも薄くなります。社内だけで範囲を決めるのが難しい場合は、IT統制構築支援のような外部の支援を使う方法もあります。
よくあるつまずきと、その対応
アクセス管理の不備:私がこれまで関わってきた監査対応では、IT全般統制の4つの領域のうち、指摘がアクセス管理に集まりやすいと感じています。退職した人のアカウントが残っている、アカウントの棚卸をしていない、本番環境の権限を持つ人が多すぎる、といった不備が典型です。まずは、定期的な棚卸と、申請・承認・削除の記録を整えるところから始めます。指摘の多い不備の一覧は監査で指摘されるIT統制不備トップ10に、棚卸の手順はアカウント棚卸のやり方にまとめています。
規程と実態のずれ(SaaS・生成AIの先行利用):IT全社的統制の節で触れたずれへの対応は、使い始めたものを全部止めることではありません。使われ始めている現実を前提に、「何を記録し、誰が確認するか」という枠組みを早めに示し、規程を実態に合わせて直していきます。生成AIを業務プロセスに使う場合、追補版は、AIの出力がブラックボックスで生成されることを踏まえ、プロセスの中に出力の正確性・妥当性などのチェックと承認を組み込むことが必要だ、としています。進め方はIT全般統制にAIのリスクをどう組み込むかで扱っています。
クラウド・SaaSの統制の確認:自社でサーバーを持たず、クラウドやSaaSを使っている場合、システムの中で何が行われているかを、自社で直接確かめることはできません。その代わりに使うのが、委託先の内部統制を第三者が評価した報告書、SOCレポートです。見落とされやすいのは、SOCレポートを取り寄せて満足してしまうことです。SOCレポートには、利用する側の会社が自分で実施すべき統制が書かれています。そこを自社で満たしていなければ、委託先の統制がしっかりしていても、統制には穴が残ります。読み方はSOC1レポートとはで解説しています。
📥 自社のIT全般統制を、まず自己点検してみる
アクセス管理・変更管理・IT運用の3領域を、自己点検の形でまとめた資料です。
→ ITGCチェックリスト(自己点検用・無料)を見る
IT統制に関するよくある質問
Q1. IT統制は、誰が担当すればよいですか?
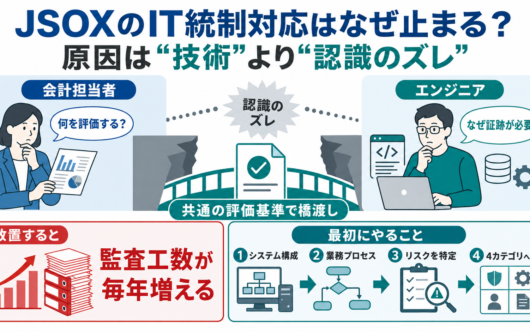
情報システム部門が運用ルールを整備・運用し、経理や内部監査の担当者が財務報告の観点から評価する、という分担が基本です。ただ、経理は「システムのことは情報システム部門に」、情報システム部門は「財務報告のことは経理に」と考えがちで、IT統制はその間に落ちやすい領域です。このすれ違いは、IT全般統制がわかりにくい本当の理由で詳しく書いています。専任の担当者がいない小さな会社では、誰が担当するかより先に、経営者自身がシステムの構成とデータの流れを把握しているかが大切だと考えています。
Q2. 自社でサーバーを持たず、クラウドやSaaSだけを使っている場合は?
財務報告に係るIT統制が不要になるわけではありません。システムの中の統制は委託先が担うので、自社では、委託先の評価(SOCレポートの確認など)と、自社側で行うべき統制(アカウントの管理、設定の変更の承認など)を確認します。
Q3. IT統制には、いつから取りかかればよいですか?
J-SOX対応やIPO準備を進める会社では、業務プロセスの評価と並行して、できるだけ早い段階で着手するのが望ましいです。IT全般統制の不備が終盤で見つかると、評価の方針の見直しや追加の作業が必要になることがあるためです。まずはデータの流れを描き、関係するシステムを洗い出すところから始められます。
Q4. 上場の予定がない会社にも、IT統制は必要ですか?
J-SOXによる評価・報告の義務はありません。ただ、IT統制は財務報告の信頼性のためだけのものではありません。数字が正しく作られているかを説明できない状態は、上場の予定がなくても、会社にとってのリスクです。規模に見合った範囲から始めれば十分だと考えています。
まとめ|IT統制は、財務の数字が作られるまでの通り道を守る仕組み
IT統制とは、内部統制の「ITへの対応」のうち、情報システムに対する統制です。IT全社的統制・IT全般統制・IT業務処理統制の3つに分かれ、会社全体の方針と体制、システムが動く環境、個々の取引の処理という、それぞれの層で互いに支え合っています。IT統制は財務報告だけのものではありませんが、J-SOXやIPO準備で問われるのは、このうち財務報告に係るIT統制です。
その目的は、ITを使って作られる財務情報に、誤りや不正が入り込むリスクを抑えることです。とくにIT全般統制は、関連するIT業務処理統制を支える土台です。有効であれば評価の効率化につながり、終盤で不備が見つかると手戻りになりやすいので、早めに着手しておきたい領域です。
対象は、財務諸表の数字がどこを通ってくるかをたどって把握し、重要性とリスクで絞ります。対象にした理由と、対象外とした理由を記録しておけば、翌年の見直しも同じ表の上でできます。
まずは、売上か仕入のどちらか1つについて、取引が財務諸表に届くまでの流れを描いてみてください。そこに登場するシステムと、手作業で加工している箇所を書き出すだけでも、自社のIT統制をどこから整えればよいかが見えてくるはずです。
IT統制の整備・評価をご検討の方へ
会計とITの両方の立場から、データの流れの整理、評価範囲の判断、IT全般統制の整備までをご支援します。J-SOX対応・IPO準備・上場子会社化の場面に対応しています。
テーマ別の記事一覧|IT統制を詳しく知る
このシリーズでは、IT統制の各論を、次の記事で詳しく扱っています。知りたいテーマから読み進めてください。
| テーマ | 記事 |
|---|---|
| 基本 | IT全般統制(ITGC)とは?4つの領域・実務対応・監査対策/IT業務処理統制(ITAC)とは?情報処理統制との違いと、評価で見るポイント/IT全般統制がわかりにくい本当の理由 |
| 対象範囲の決め方 | システム管理台帳とは |
| IT全般統制:変更管理 | IT全般統制の変更管理|GitHubのプルリクエストが監査証跡になる仕組み |
| IT全般統制:運用管理 | インシデント対応で「やってはいけないこと」 |
| IT全般統制:アクセス管理 | アカウント棚卸のやり方|監査を通す業務プロセスと証跡の残し方 |
| IT全般統制:外部委託管理 | IT全般統制:SOC1レポートのあるシステムを選ぶべき理由 |
| 監査対応 | 監査で指摘されるIT統制不備トップ10/システム監査では何のツールが使われるのか |
| J-SOX・IPO・グループ | J-SOXのIT統制とは?対象範囲・担当部門・対応手順/IT全般統制、上場子会社になった時の落とし穴 |
| 生成AI | IT全般統制にAIのリスクをどう組み込むか |
| 資料(無料ダウンロード) | IT全般統制チェックリスト(自己点検用16項目)/アカウント棚卸Excelテンプレート/システム管理台帳テンプレート |
参考資料
執筆者
合同会社オントロジー代表。大手監査法人・税理士法人・事業会社等を経て独立開業。会計とITの双方のノウハウを用いて、IT全般統制の構築・評価、上場準備支援、決算早期化やDXコンサルなどを実施している。
公認会計士・税理士・システム監査技術者
2023年度・2024年度 日本公認会計士協会東京会テクノロジー委員会委員長