特権ID管理とは、システムのあらゆる操作ができる「特権ID」について、誰が持ち、いつ・何のために使ったかをあとから説明できるようにしておくことです。特権IDには、サーバーのrootやAdministrator、データベースの管理者、会計システムの管理者ロールなどがあります。
監査の現場では、「このサーバーの管理者アカウントは誰が使っていますか」「先月、管理者権限で行った作業の記録を見せてください」と聞かれます。この質問に記録で答えられるだけの管理体制を作れている会社は、多くありません。規程には「特権IDは必要最小限の者に限定する」と書いてあっても、メンバーの間で特権IDとパスワードを使い回している会社がよくあるからです。
私が支援先で特権IDの管理方法を聞いたときには、「みんな管理者にしています。そのほうがスピード感を持って開発や運用ができるので」と返ってきたことがあります。スピードを優先したい気持ちはわかります。しかし、全員が特権IDを持っていると、誰がどの操作をしたのかをあとから説明できません。
「特権ID管理」で検索すると、上位には管理ツールの紹介が並びます。ツールは役に立ちますが、J-SOXや財務諸表の監査で監査人が確かめたいのは、ツールが入っているかどうかではありません。特権IDを誰が・いつ・何のために使ったかを、あとから説明できるかです。
この記事では、内部統制基準・実施基準と、監査人が従う監査基準報告書315(以下、監基報315)に沿って、監査で見られる点を整理します。現場でつまずきやすい共有ID、IDの貸し借り、緊急時の利用は、特に詳しく扱います。
この記事を読んでわかること
- 特権IDとは何か、一般IDとの違い、財務報告で問題になる理由
- 内部統制基準と監基報315での特権IDの位置づけ
- 監査で見られる5つの点(共有ID・貸し借り・緊急時の利用・操作ログほか)
- 特権IDを、まずExcelの台帳で管理する方法
特権IDとは|一般IDとの違い
日本ネットワークセキュリティ協会(JNSA)の「特権ID管理ガイドライン 解説編」(2023年3月改定新版)は、通常業務で使う一般IDと特権IDを分けています。一般IDが持つのは「通常業務で使用する必要最低限の権限」です。一方、特権IDは特別な操作が必要な業務で使うIDで、「全ての権限(全権)、あるいは全権に準ずる権限」を持ちます。
同じガイドラインは、特権IDの例として次のものを挙げています。
- LinuxやWindowsなどのOSのroot、Administrator
- データベースの管理者(SQL Serverのsa、Oracle DatabaseのSYS・SYSTEMなど)
- ネットワーク機器の特権モード
- AWS・Azure・GCPなどのクラウドサービスに登録したときのメールアドレス(アカウント)
- アプリケーションの管理者ID
ガイドラインは、システムの管理に関わる権限を付けたIDも特権IDになるとしています。会計システムや販売管理システムの管理者ロールも、これにあたります。経理の責任者が会計システムの管理者権限を持っていれば、その人のIDも特権IDとして扱います。特権IDというとサーバーの話に聞こえますが、監査で問題になるのは、財務報告に関わるシステムの特権ID全般です。
財務報告で特権IDが問題になる理由
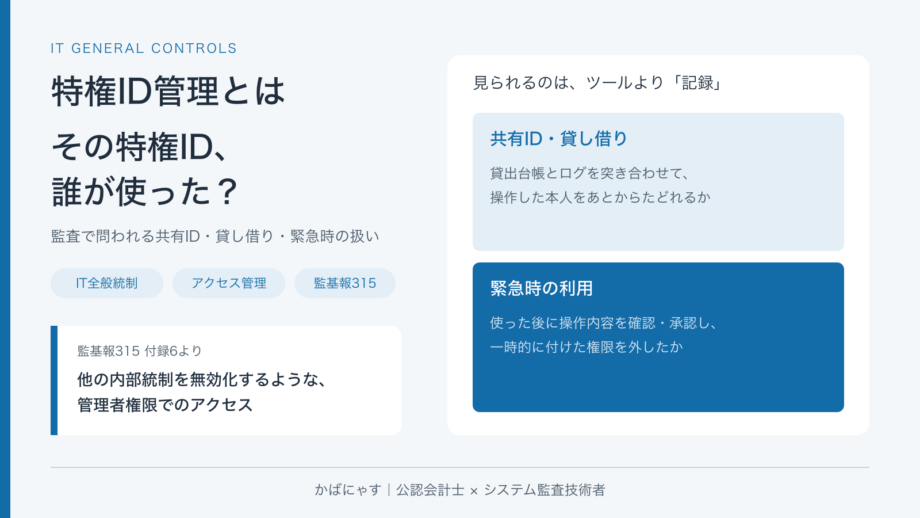
特権IDが財務報告で問題になるのは、ほかの内部統制を飛び越えられるからです。監基報315の付録6は、OSのIT全般統制が対応するリスクを「他の内部統制を無効化するような、管理者権限でのアクセスに関連するITの利用から生じるリスク」と説明しています。
たとえば会計システムでは、入力した仕訳は承認を受けないと確定しないように設定したり、マスタを変更できる担当者を限ったりしています。こうした統制は、実務では決算・財務報告プロセスの統制として整理することが多いと思います。ところが特権IDを持つ人は、承認の設定そのものを変えたり、画面を通さずにデータベースのデータを直接書き換えたりできます。データの流れで言えば、「入力→承認→記帳」という通常の流れの横に、承認を通らない別の経路ができるということです。この経路は、社内の人だけでなく、特権IDを乗っ取った外部の攻撃者も使えます。
そのため、特権IDの管理が弱いと、監査人は、システムの中の統制がいつも同じように動いていたと言い切れなくなります。システムの統制に頼れなければ、監査人は取引の記録を個別に確かめる手続を増やすことがあります。システムの中で自動で動く統制(IT業務処理統制)との関係は、「IT業務処理統制(ITAC)とは」で詳しく説明しています。
内部統制基準と監基報315での位置づけ
内部統制基準の実施基準は、ITに係る全般統制の具体例の1つとして「内外からのアクセス管理などシステムの安全性の確保」を挙げています。監査人に対しては、データやシステムの不正使用・改竄・破壊を防ぐために、会社が財務報告に関わるシステムのアクセス管理の方針を定めているかを確かめるよう求めています。特権IDの管理は、このアクセス管理の中心にあたります。
監基報315の付録6は、アクセス管理をさらに細かい項目に分けています。そのうち特権IDに直接関わるのは、次の2つです。
付録6のIT全般統制の例の表でも、「特権レベルのアクセス(例えば、環境設定、データ及びセキュリティの管理者)が承認され、また適切に制限される」ことは、複雑ではない市販のソフトウェアからERPのような大きなシステムまで、どれにも当てはまる統制として示されています。システムの規模や複雑さによって変わるのは、アプリケーションだけを見るのか、データベースやOSまで見るのかという、見られる範囲です。
監査で見られる5つの点
監査人が特権IDについて確かめることは、次の5つに分けられます。
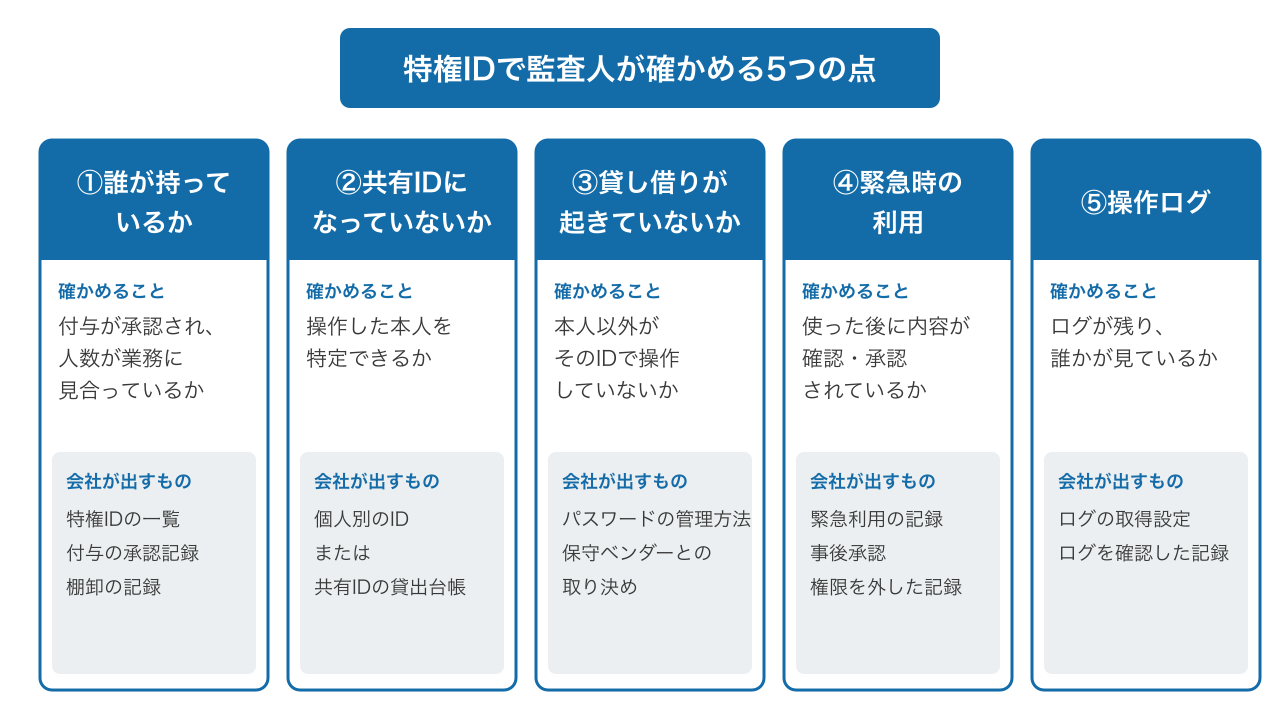
①はアクセス管理全般に共通する点で、②〜⑤は特権IDに特有の点です。順に見ていきます。
①誰が持っているか
最初に見られるのは、特権IDを誰が持っているかです。監査人は特権IDの一覧を求め、付与のときに承認を得ているか、持っている人数が業務に見合っているかを確かめます。JNSAのガイドラインも、「特権を持つIDを付与するユーザーは必要最低限とする」としています。いわゆる最小権限の考え方です。退職者や、契約が終わった保守ベンダーの特権IDが残っていれば、それ自体が指摘の対象になり得ます。
これは形式だけの話ではありません。私がこれまで見てきた会社にも、辞めた人の管理者IDが残っていた会社や、退職者のIDが給与計算システムに残っていた会社がありました。残っていたIDを使って、退職者が過去の給与データを削除したこともあります。
一覧で抜けやすいのは「網羅性」です。サーバーの管理者IDは情シスが把握していても、会計システムの管理者ロールや、クラウドサービスを契約したときの登録アカウントが一覧から漏れていることがあります。一覧に載っていない特権IDは、棚卸でも確認されません。
特権IDの一覧は、アカウント棚卸と一緒に作ると手間が減ります。棚卸の進め方は「アカウント棚卸とは?監査に通るやり方と証跡の残し方」で説明しています。棚卸の表の「権限レベル」の列で特権IDに印を付けておけば、②〜⑤の確認にもそのまま使えます。
②共有IDになっていないか
共有IDとは、1つのIDとパスワードを複数の人で使っている状態です。特権IDで共有が起きやすいのは、rootやAdministratorのように、システムにはじめから用意されているIDがあるためです。
監基報315の「認証」は、利用者が別の利用者の資格情報を使っていないことを保証する統制です。共有IDでは、ログに残るIDの名前から、使った人を特定できません。そのIDを使ったのが情シスのAさんなのか保守ベンダーのBさんなのかは、ログを見てもわかりません。JNSAのガイドラインも、特権IDの誤った運用による脅威の1つに「監査不能:誰がいつ操作したか不明」を挙げています。
ただ、共有をすべてなくすのは現実には難しいものです。JNSAのガイドラインも、管理者が入れ替わるといった運用上の理由から「完全な共有利用の排除は困難である」と書いています。そのうえで対策として、一般IDでログインしてから特権を使う仕組み(Linuxのsudoなど)と、「貸し出しの管理台帳で管理する」ことを挙げています。
共有IDを残すなら、監査対応で大事なのは、台帳とログを突き合わせて、操作した本人をあとから特定できる状態にしておくことです。台帳に「いつ・誰が・何のために借りて、いつ返したか」があり、同じ時間帯のログと照合できれば、共有IDでも本人をたどれます。台帳がなければ、監査人は共有IDでの操作が誰の操作なのかを確かめられません。
③IDの貸し借りが起きていないか
IDの貸し借りは、共有IDと似ていますが、記録が残らないまま起きる点が違います。たとえば次のような場面です。
- 担当者が休みの日に、別の人がその担当者のIDとパスワードでログインして作業する
- 保守ベンダーに管理者のパスワードをチャットやメールで伝え、そのまま変えていない
- 退職する担当者から後任者に、IDごとパスワードを引き継ぐ
どれも、その場では業務を止めないための判断です。しかし、記録の上では本人が操作したことになるので、あとからログを見ても、IDの貸し借りがあったことはわかりません。本人の知らない操作が本人の名前で残るので、共有IDより説明が難しくなります。
監査人は、パスワードをどう管理しているか、保守ベンダーとどう取り決めているかを質問します。JNSAのガイドラインは、ベンダーへの対策として、作業ごとにIDを払い出し、作業が終わったら無効にするか削除する、またはパスワードを変えることを挙げています。この運用にしておけば、監査人の質問に記録で答えられます。実務上は、共有を残すIDのパスワードも、使う人が替わったときやベンダーの作業が終わったときに変え、変えた日を記録しておくと、IDの貸し借りが起こり得た期間を区切れます。
支援先でも、メンバーの間でIDとパスワードを使い回している会社はよく見かけます。中には、1人が申請用と承認用の2つのアカウントを使い分けて、自分の申請を自分で承認していた例もありました。システムの記録では申請者と承認者が別のIDに見えるので、ログを見ただけでは気づけません。
④緊急時の利用が事後に確認されているか
システム障害が起きたときに、ふだん特権IDを持たない担当者が、緊急で管理者権限を使うことがあります。JNSAのガイドラインも、ハードウェアやOSの障害に備えて、本来は権限を狭くすべき保守要員などに特権IDを割り振らざるを得ない状況があると書いています。そのうえで、運用ルールを確立し、ログ管理で操作を追えるようにして、リスクを抑える努力も必要だとしています。
監査で問われるのは、緊急で使ったこと自体ではなく、使った後に何をしたかを確認しているかです。実務上は、次の記録を残しておくと説明がつきます。
- いつ、誰が、どの障害のために緊急利用したか
- 緊急利用の間にどんな操作をしたか(操作ログ)
- 上長やシステムの責任者が、その操作内容を事後に確認し、承認したか
- 緊急用に一時的に付与した権限を、作業後に外したか
特に抜けやすいのは最後の項目です。「緊急のため」に付与した権限が、何か月も残ったままになっていることがあります。「監査で指摘されるIT統制不備トップ10」の第3位も、この形の不備です。障害対応全体の進め方は「インシデント対応で『やってはいけないこと』」にまとめています。
⑤操作ログを誰かが見ているか
最後は操作ログです。ログが取れていることと、誰かがそのログを見ていることは別です。JNSAのガイドラインが付録に抜き出しているシステム管理基準にも、「運用管理者は、ログを取得し、定期的に分析すること」とあります。監査では、ログを定期的に確認しているか、確認したことが記録に残っているかが問われます。
実務上、ログについて決めておくのは、使うツールではなくログの要件です。具体的には、どの項目(日時・ID・操作内容・接続元)を残すか、特権IDの操作が漏れなく記録されているか(網羅性)、改ざんされていないか、どのくらいの期間保存するか、です。ログの集め方はシステムごとに違うので、要件を先に決めておけば、システムが変わっても同じ基準で確認できます。
もう1つ見落とされやすいのは、特権IDではログそのものを消したり、ログの設定を止めたりできることです。特権IDを持つ人が自分の操作ログを自分で確認するだけでは、確認として弱くなります。実務上は、特権IDを持たない人か、少なくとも作業した本人とは別の人がログを確認するのが基本です。
特権ID管理は、まずExcelの台帳から始めてよい
特権IDの管理というと、専用の管理ツール(特権アクセス管理、PAMとも呼ばれます)の導入を考える会社が多いと思います。ツールを入れると、いつ誰がどのサーバーにアクセスしたかの記録を、作業のたびに自動で残せます。
ただ、小さな会社がいきなりツールを入れる必要はありません。JNSAのガイドラインも、操作をあとから追えるようにする手段として、貸出記録台帳を人手で運用する方法と、システムを導入する方法の2つを挙げています。そのうえで、「システムと運用チームが小規模であれば、費用対効果の面で記録台帳を使った運用でも良い」としています。一方で、システムが大規模な場合や、運用する人数が多く外部の業者も関わる場合は、運用や監査のコストを下げるためにも、管理システムの導入が不可欠だとしています。
Excelの台帳から始める場合は、次の順で進めれば、監査で見られる5つの点に一通り答えられます。
| 1. 洗い出す財務報告に関わるシステムごとに、特権IDと持っている人を一覧にする | → | 2. 個人別か台帳か決める個人別にできるIDは個人別にする。共有を残すIDには貸出台帳を付ける | → | 3. 緊急時の手順を書く緊急利用の記録、事後の確認者、権限を外す期限を決める | → | 4. ログと照合する台帳とログを定期的に突き合わせ、確認した人と日付を残す |
この4つが回っていれば、ツールがなくても、監査人の質問に記録で答えられます。反対に、ツールは記録を取る手間を減らすものであって、承認する人やログを確認する人の代わりにはなりません。
実際、ツールを入れずに台帳で管理している会社は多くあります。ただ、台帳を作ったまま、IDを定期的に見直していない会社も少なくありません。IDの登録と削除の流れが決まっていても、実際には回っていない会社がとても多いというのが実感です。その結果、退職者や外部委託先のIDが残り続けます。台帳は、作ることより定期的に見ることのほうが大事です。
特権ID管理に関するよくある質問
Q. 特権IDと管理者IDの違いは何ですか?
管理者IDは、特権IDの代表的な例です。特権IDはそれより広く、OSやアプリケーションの管理者IDのほか、データベースの管理者、バックアップなど特定の機能に高い権限を持つID、クラウドサービスの登録アカウントなども含みます。監査では、名前に「管理者」と付いているかどうかではなく、承認や制限を飛び越えられる権限を持っているかで判断されます。
Q. 特権IDの共有は、監査で認められないのですか?
共有があるだけで、すぐに不備になるわけではありません。問題になるのは、操作した本人をあとから特定できないことです。共有を残す場合は貸出台帳を付け、台帳とログを突き合わせて本人をたどれるようにしておきます。
Q. 特権ID管理ツールは必須ですか?
必須ではありません。システムと運用チームが小規模なら、貸出記録台帳での運用でも足ります。ただし、システムが大規模な場合や、運用する人数が多く外部の業者も関わる場合は、JNSAのガイドラインはツールの導入を不可欠としています。どちらの場合も、承認する人とログを確認する人を決めておくことが前提です。
Q. 特権IDの棚卸は、どのくらいの頻度で行えばよいですか?
頻度は基準で一律に決まっておらず、会社がリスクに応じて決めます。実務上は、少なくとも一般IDの棚卸と同じ周期で対象に含めることを勧めます。特権IDは持っている人が少ないので、一般IDより短い周期にしても、負担はそれほど増えないと考えます。
Q. 特権IDに二段階認証は必要ですか?
監基報315の付録6も、大規模・複雑なシステムのIT全般統制の例として、パスワードと多要素認証の併用を挙げています。この記事の5つの点には入れていませんが、実務上は特権IDに設定しておくことを勧めます。管理者アカウントがパスワードだけで守られていると、パスワードが漏れれば外部から乗っ取られ、その権限でどんな操作もできてしまうおそれがあるからです。
まとめ
特権IDは、システムの中の承認や制限を飛び越えられるIDです。だから監査人は、特権IDを誰が持ち、誰が・いつ・何のために使ったかを、会社があとから説明できるかを確かめます。共有IDでも緊急時の利用でも、台帳とログで本人と操作内容をたどれれば説明はつきます。まずは、その記録が残っているかを確かめてみてください。
特権IDの棚卸や貸出台帳の作り方、監査人への説明の準備について相談したい方は、オントロジーへ気軽にご相談ください。
関連記事
執筆者

合同会社オントロジー代表。大手監査法人・税理士法人・事業会社等を経て独立開業。会計とITの双方のノウハウを用いて、IT全般統制の構築・評価、上場準備支援、決算早期化やDXコンサルなどを実施している。
公認会計士・税理士・システム監査技術者
2023年度・2024年度 日本公認会計士協会東京会テクノロジー委員会委員長