
IT全般統制の実務で、地味だけれど無視できないのがSOCレポートです。中でもSOC1レポートは、委託先の内部統制について、外部の監査人が「本当に機能しているか」を検証し、保証する報告書のことです。名前を知らなくても、実務では既に大きな影響力を持っています。
上場企業の会計プロセスにおいて、SOC1レポートは実質的に必須になっている領域があります。特に会計処理に関わる委託先については、これがない場合、代替的な監査手続きが求められることになります。
ただし、SOC1レポートは取り寄せて終わりの書類ではありません。SOC1レポートが保証しているのは、委託先の内部統制のうち、レポートの範囲に入った部分だけです。内部統制担当者は、レポートを自社のIT全般統制の評価項目に当てて読み、レポートでカバーされない部分を見つける必要があります。
本稿では、IT全般統制におけるSOC1レポートの内容と必要性に加えて、SOC2との違いと、IT全般統制の評価項目に照らした「SOCレポートの見方」を解説します。
この記事を読んでわかること
- SOC1レポートとは何か、Type1とType2の違い
- SOC1・SOC2・SOC3の違いと、使い分け
- SOCレポートの見方:IT全般統制の評価項目に照らして読む5つの手順
- SOC1でカバーできない部分(カスタマイズ・期間のずれなど)を、自社でどう判断するか
- 主要な会計システムのSOC1取得状況と、IPO準備企業・上場子会社が意識すべきこと
📥 委託先の確認とあわせて、自社側のITGCも点検できます
アクセス管理・変更管理・IT運用の3領域を、自己点検の形でまとめた資料です。
→ ITGCチェックリスト(自己点検用・無料)を見る
SOC1レポートとは:IT全般統制における位置づけ
SOC1レポートとは、システムベンダーの内部統制に係る保証報告書のことを指し、外部の監査人が受託者としての内部統制責任を評価し、証明する第三者保証のレポートです。
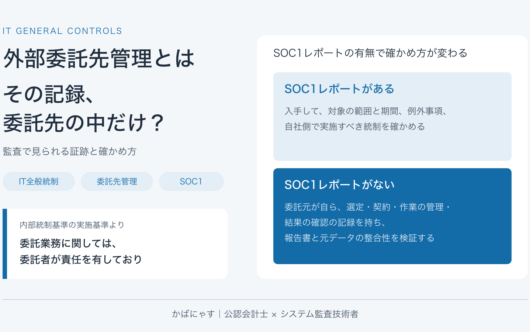
財務報告に影響を与えるプロセスを外部のシステムやサービスに委託している場合、その委託先の内部統制が適切に整備・運用されているかを、依頼企業側が自社だけで確認することはできません。だからこそ、独立した第三者による保証が必要になります。この委託先の管理は、IT全般統制の4領域でいう外部委託管理にあたります。
日本公認会計士協会東京会テクノロジー委員会の研究報告書「公認会計士のためのQAで学ぶテクノロジー」(2024年6月)は、クラウドサービスを使っていても考え方は変わらないとしたうえで、SOC1レポートの役割を次のように書いています。
ITの利用から生じるリスク及びそれに対応する内部統制はクラウドサービスを利用していたとしても自社のソフトウェアを利用していたとしても変わらない。しかし、SOC1レポートが発行されていることで、ブラックボックスになりやすい受託会社の内部統制を適切に評価することが出来ることになる。
自社で持っているシステムなら、自社の記録を見れば統制を確かめられます。委託先のシステムは、その記録が委託先の中にあります。SOC1レポートは、その中身を委託会社が確かめるための手段です。
なお、日本で発行されるのは、日本公認会計士協会の保証業務実務指針3402「受託業務に係る内部統制の保証報告書に関する実務指針」に基づく報告書です。「SOC1」は本来、米国の基準(SSAE 18)に基づく報告書の名前ですが、知名度が高いため、保証実務指針3402や国際基準(ISAE 3402)に基づく報告書にも通称として使われています。受け取った報告書の名前がSOC1でなくても、この記事の読み方はそのまま使えます。
Type1とType2、何が違うのか
SOC1レポートにはType1とType2の2種類があります。
Type1は、特定時点における統制の「整備状況」を評価したものです。これは、内部統制の仕組みが作られているかどうかを見ているものです。それに対して、Type2は、一定期間(通常1年)にわたる「整備状況および運用状況」を評価するものになります。
日本公認会計士協会の監査基準報告書402も、タイプ1の報告書は内部統制の運用状況の有効性に関しては何も証拠を提供しない、としています。Type1のレポートだけでは、「ルールが実際に運用されていたか」は確かめられません。
理想的にはType2の報告書を得ることが望ましいですが、システム発行会社によってはType1しか発行していない会社もあります。
SOC1レポートとSOC2レポート(SOC3)の違い
SOCは、System and Organization Controls の略です。SOCレポートには対象の違うSOC1・SOC2・SOC3があり、それぞれにType1とType2があります。名前は似ていますが、目的が異なります。
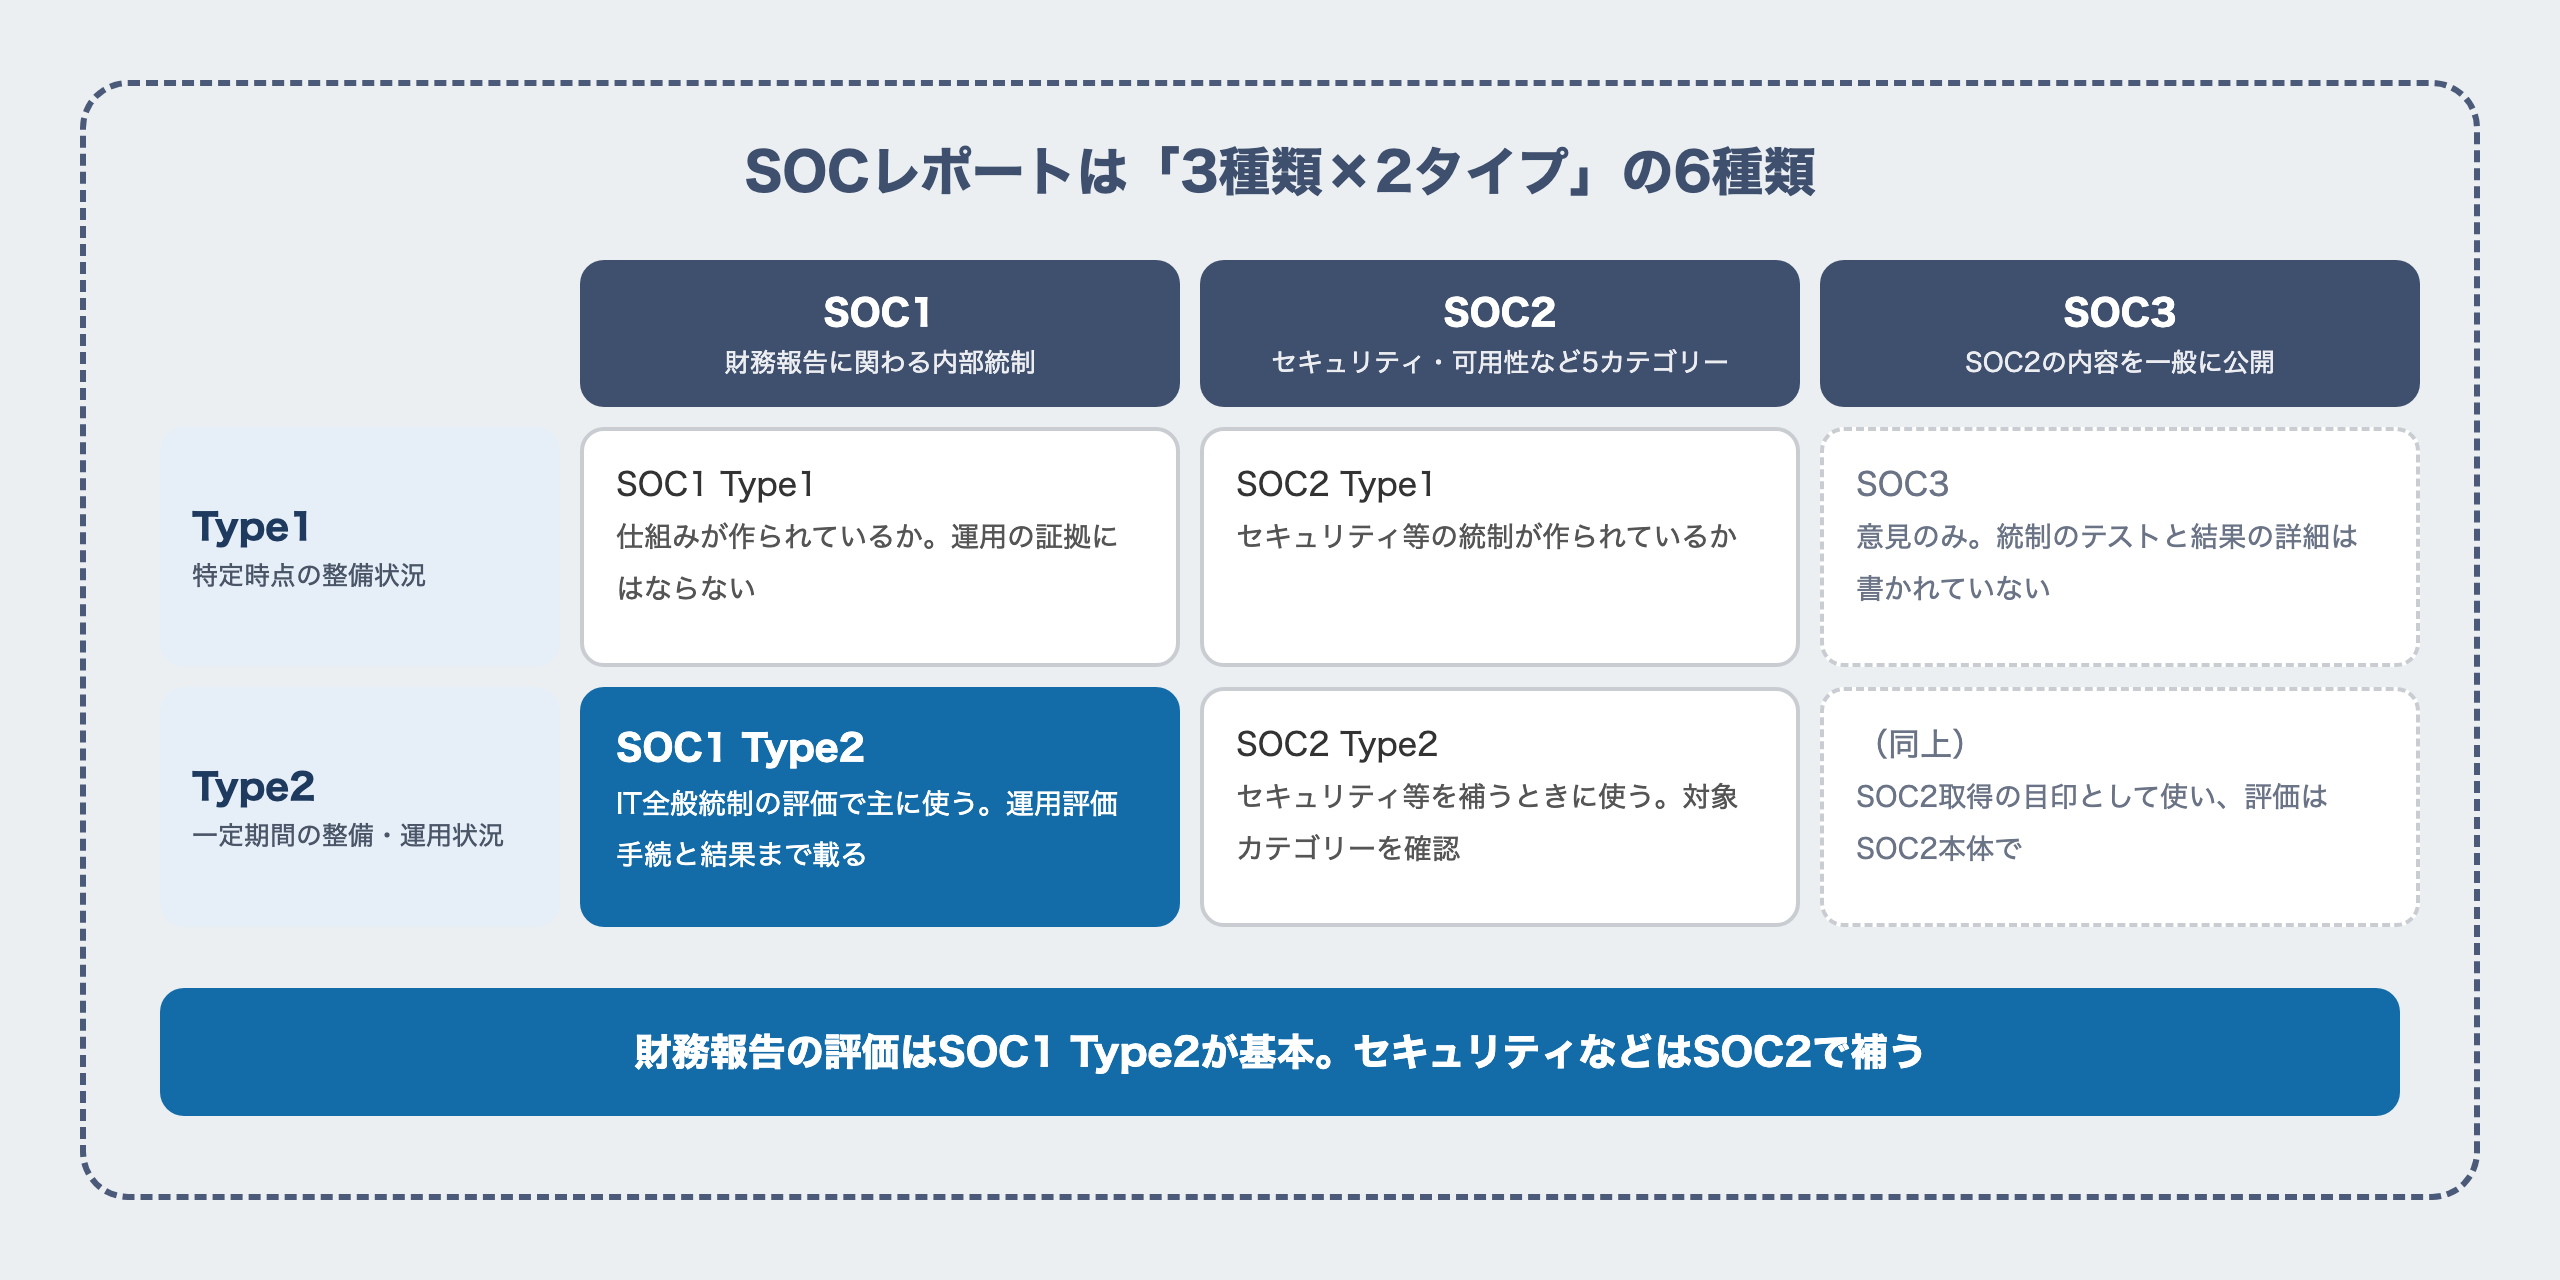
SOC1レポートは、委託先のシステムが依頼元の財務報告に与える影響を評価するものです。会計データ処理や販売管理システムを外部委託している場合に、監査法人から求められるのがSOC1レポートです。
それに対して、SOC2レポートは、セキュリティ・可用性等を評価するものです。経済産業省のシステム管理基準 追補版(財務報告に係るIT統制ガイダンス)は、SOC2を「セキュリティ、可用性、処理の完全性、機密性、プライバシーに関する保証を提供」するもの、SOC3を「SOC2の内容を一般に公開するもの」と説明しています。クラウドサービスやデータ管理サービスを利用する企業が、委託先のセキュリティ水準を確認するために取り寄せるのがSOC2レポートです。
SOC1とSOC2では、扱う範囲の広さが違う
SOC1とSOC2の違いは、対象の広さにも表れます。
EY新日本有限責任監査法人の解説は、SOC1について次のように指摘しています。可用性は、財務報告の数値の完全性が担保されていればよいため、重視されないことが多い。権限についても、不正なデータが本番システムに入力されないことが重視されるため、入力権限は扱われても、参照権限は扱われないことが多い。
一方で、SOC2は、セキュリティ・可用性・処理のインテグリティ・機密保持・プライバシーの5つのカテゴリーのうち、1つ以上を選んで対象にします。そのため、たとえばセキュリティだけを対象にしたSOC2レポートでは、可用性や機密保持の内部統制は開示されません。SOC2レポートを受け取った担当者は、自社が確かめたいカテゴリーが対象に入っているかを、最初に見る必要があります。たとえば、委託先のバックアップや障害からの復旧を確かめたいなら、可用性が範囲に入っているかを見ます。
SOC3は、SOC2の内容を一般に公開する形の報告書です。東京会の報告書は、SOC3を次のように説明しています。
内部統制の運用の有効性に関する意見が含まれているが、当該受託会社監査人が実施した統制のテストと、そのテストの結果の詳細な記述は含まれていない報告書である。
SOC3からは、どの統制をどうテストし、例外事項があったかどうかが読めません。委託先のホームページでSOC3を見つけたら、それは「SOC2を取得している」ことの目印として使い、評価にはSOC2レポートそのものの提供を受けるのが基本です。
財務報告の評価はSOC1、セキュリティはSOC2で補う
どちらが必要かは、確認したい対象によって決まります。財務報告に関する検証であれば、SOC1レポートが必要です。セキュリティ等の検証であれば、SOC2レポートが必要になります。
経済産業省の追補版も、財務報告に係る内部統制の評価には基本的にSOC1レポートを使い、サイバーセキュリティリスクの増大も踏まえて、必要に応じてSOC2レポートで委託先のセキュリティ等の内部統制を理解・評価することも重要だ、としています。
委託先がSOC1レポートを取得しておらず、SOC2レポートしか持っていない場合、SOC1の代わりとしてSOC2レポートを提出されることがあります。しかし、実質的に目的が違うため、全面的に代替として認められることはありません。セキュリティに関する部分だけは認められる場合もありますが、財務報告の保証としては別物だと考えたほうがいいでしょう。クラウドサービスを含む、ツールごとの監査での見られ方は、監査で見られるツールで解説しています。なお、生成AIサービスを委託先として使う場合の考え方は、IT全般統制にAIのリスクをどう組み込むかで整理しています。
SOCレポートの見方:IT全般統制の評価項目に照らして読む
SOCレポートは、最初から順番に読む必要はありません。監査基準報告書402は、委託会社の監査人が受託会社の報告書を使うときに、記述書の範囲と対象期間が目的に合っているか、受託会社監査人に能力と独立性があるかを確かめ、委託会社の相補的な内部統制と例外事項も検討するよう求めています。内部統制担当者も、これらの確認事項を自社のIT全般統制の評価項目に当てて読むのが近道です。読む順番に並べると、次の5つになります。
- 報告書の構成を押さえる
- 範囲を確かめる
- 評価項目ごとに統制目的を当てる
- 例外事項と意見を読む
- 委託会社の相補的な内部統制を確かめる
東京会の報告書も、委託会社の相補的な内部統制を事前に検討する必要があることなどを挙げて、「SOC1レポートを取得して内容を確認するのみでは不十分」だとしています。
① 報告書の中身:記述書・保証報告書・運用評価手続の結果
監査基準報告書402は、タイプ2の報告書を「受託会社のシステムに関する記述書並びに内部統制のデザイン及び運用状況に関する報告書」と定義しています。中身は大きく分けて2つです。
1つ目は、受託会社の経営者が作成する記述書です。記述書には、受託会社のシステム、統制目的、それに関連する内部統制が書かれています。2つ目は、受託会社監査人の保証報告書です。保証報告書には、記述書の内容と、内部統制のデザインと運用状況についての意見が書かれています。さらにタイプ2の報告書には、受託会社監査人が実施した運用評価手続と、その結果も記載されます。
読む順番は、保証報告書(意見と範囲)→ 記述書(対象のシステムと統制目的)→ 運用評価手続の結果、がおすすめです。最初に意見と範囲を見れば、そのレポートが自社の評価に使えるかどうかの見当がつくからです。
② 最初に範囲を確かめる:対象サービス・機能・バージョン・期間
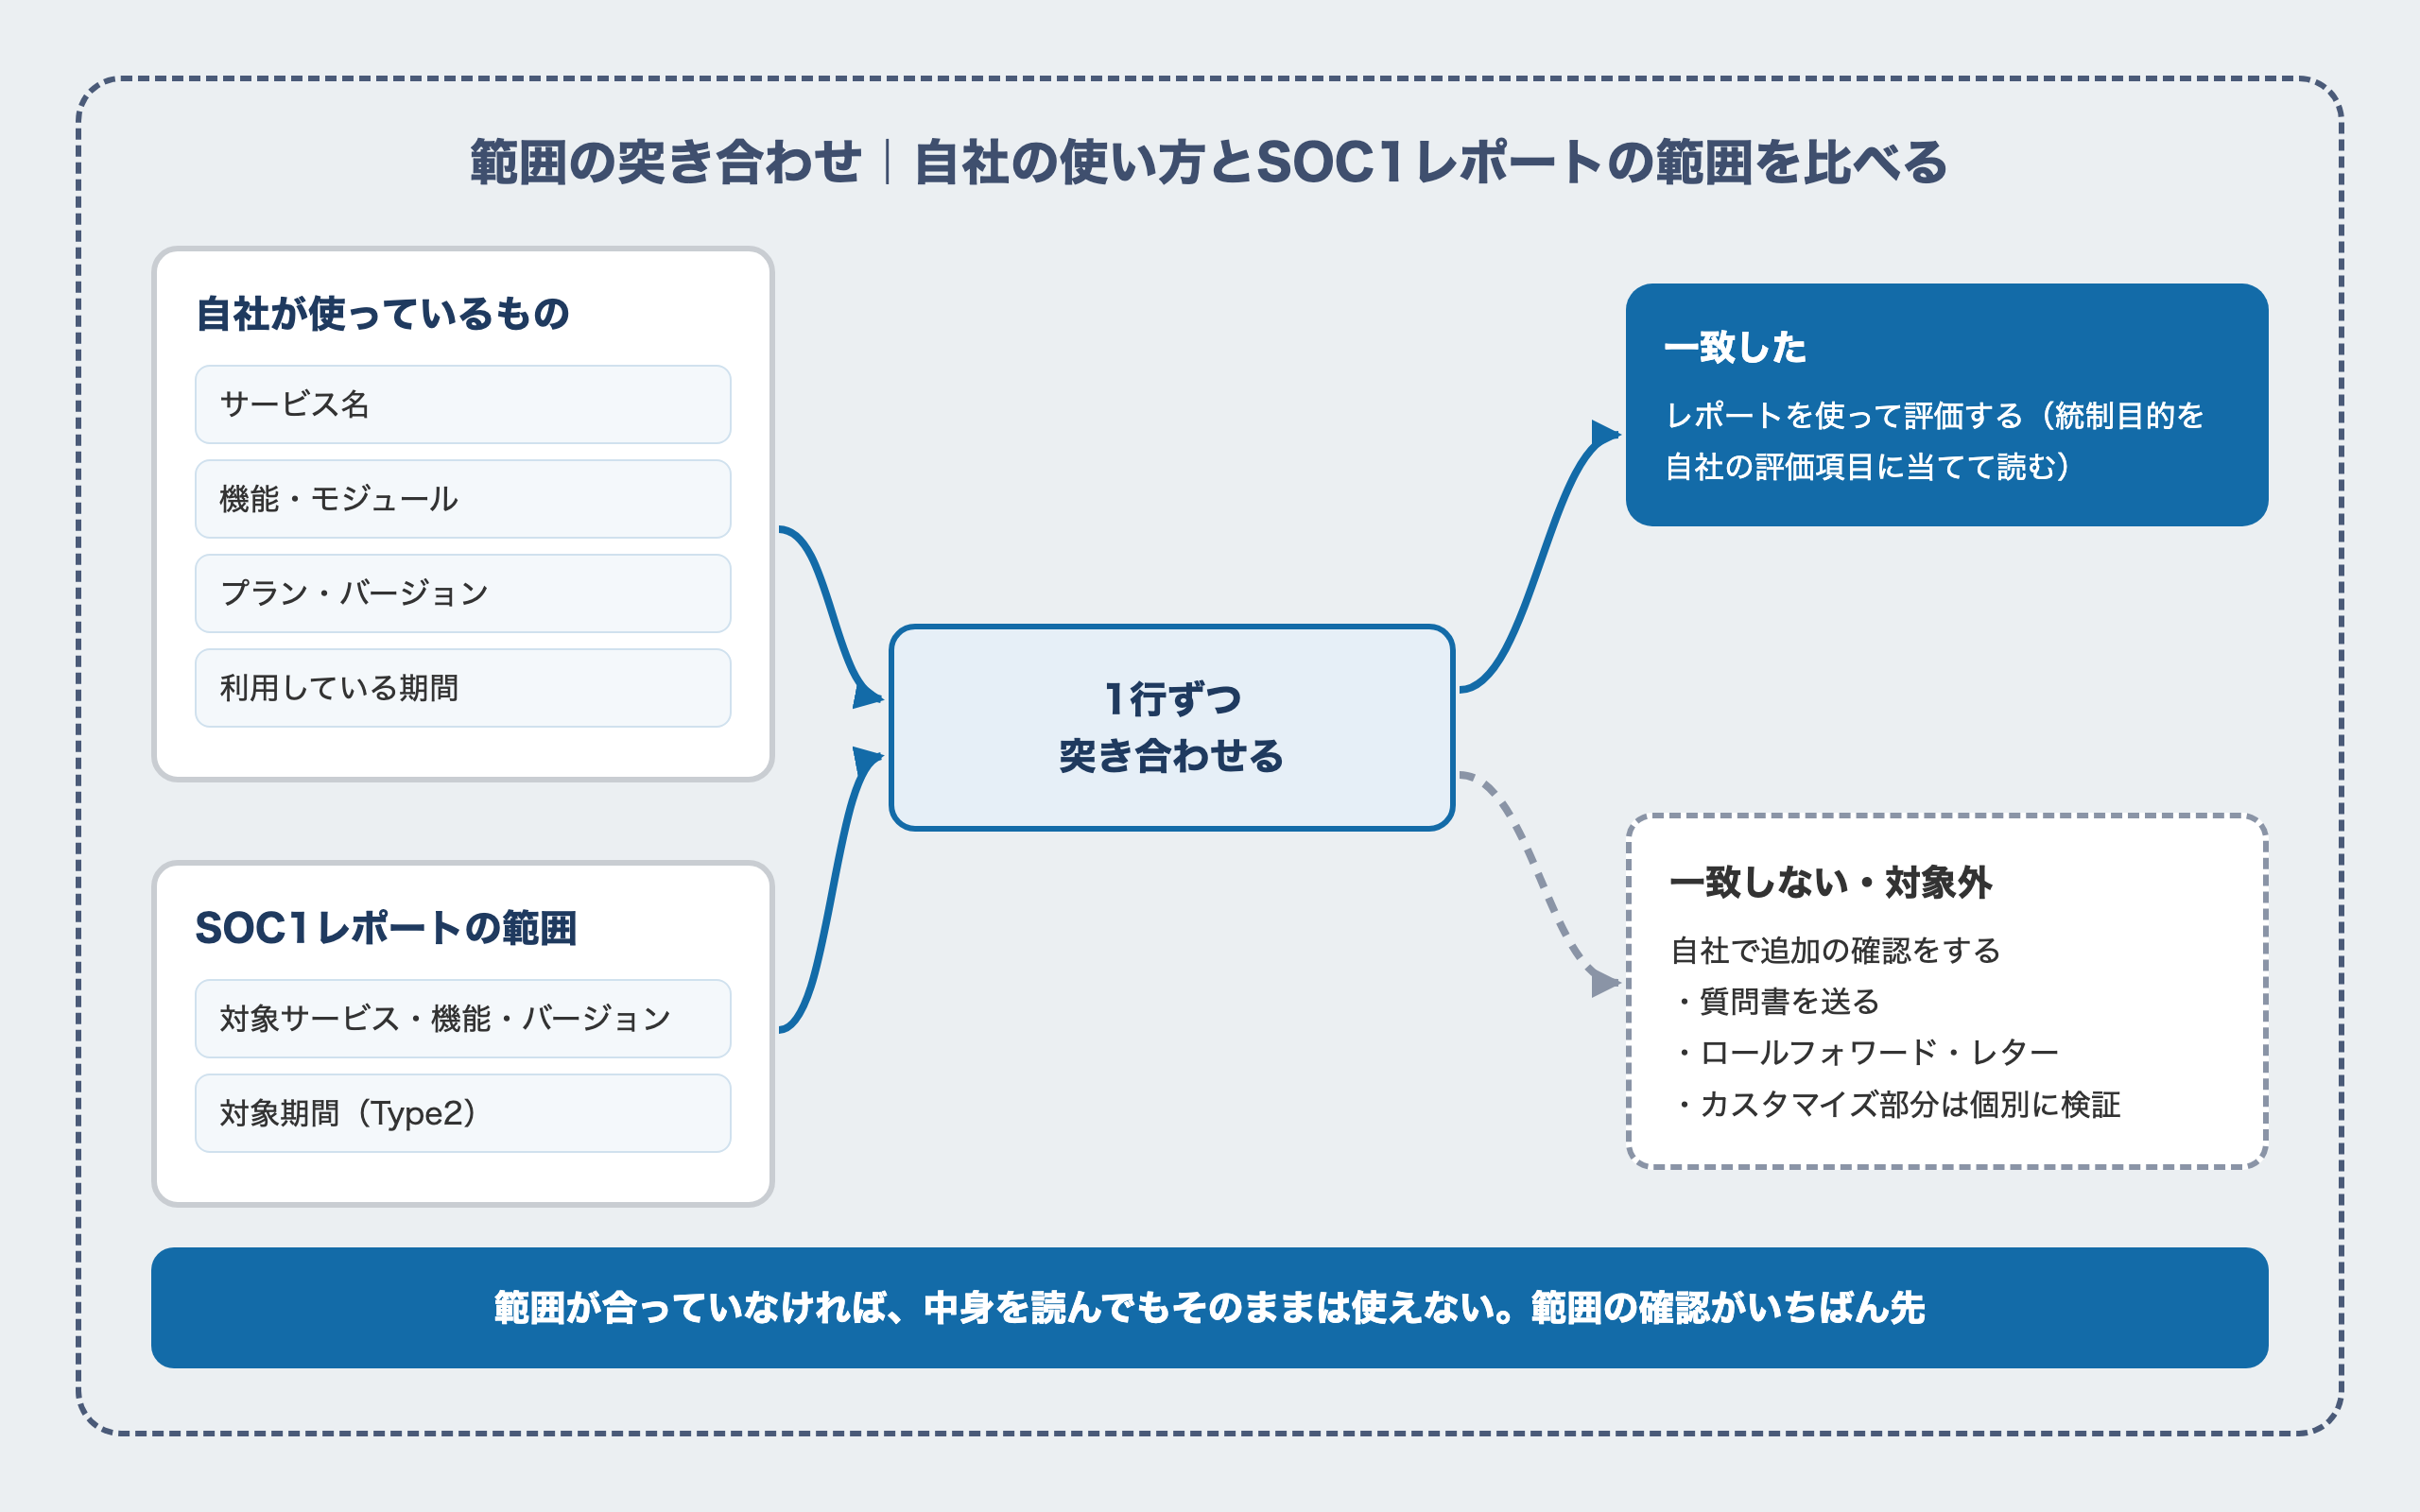
範囲が自社の使い方と合っていなければ、中身を読んでもそのままは使えません。だから、範囲の確認がいちばん先です。
経済産業省の追補版は、SOCレポートを利用するときに確認する事項として、次の5つを挙げています。
- 保証報告がカバーしているシステムの種類と範囲
- 保証の主題
- 保証期間
- 提示時期
- 保証業務実施者の独立性や能力
実務で特に食い違いやすいのは、対象のサービスと機能です。EYの解説は、SOCレポートは多くの利用者に共通するサービスを対象に作成されることが多く、オプションサービスや特定少数の利用企業向けのアプリケーションは対象外になることがある、と指摘しています。対象の機能やバージョン、プランが、自社が実際に使っているものと一致しないこともあります。内部統制担当者は、自社が使っているサービス名・機能・プラン・バージョンを書き出して、レポートの範囲と突き合わせます。対象期間のずれは、次の章で扱います。
範囲の食い違いは、まれな話ではありません。日本公認会計士協会テクノロジー委員会の研究文書第12号(2025年2月)のアンケートでは、次のような結果が出ています。
ERPサービスを提供している10社のうち3社は会計モジュールを保証報告書の対象としていなかった。
研究文書は、会計モジュールを提供していない、あるいは会計機能が別のモジュールに含まれている可能性もあるため、この結果だけで内部統制の評価に影響があるとは言い難い、と注記しています。それでも、「ERPのSOC1があるから会計機能も入っているはず」と思い込まず、範囲を自分で確かめる必要があります。
③ 評価項目ごとに統制目的を当てる
範囲が合っていたら、次は中身です。記述書には、受託会社が定めた統制目的と、それを達成するための内部統制が書かれています。SOC1レポートで評価の対象になる統制は、発行する会社のシステム構成や管理の方法によって変わります。内部統制担当者は、記述書の統制目的を、自社のIT全般統制の評価項目と1つずつ突き合わせます。
表の右の列に何かが入る項目は、SOC1レポートだけでは評価が終わらない項目です。その項目は、自社の評価で手当てします。
④ 例外事項と意見を読む
タイプ2の報告書の運用評価手続の結果には、「例外事項」が書かれていることがあります。運用評価手続で、内部統制が想定どおりに実施されていなかったケース(逸脱)が見つかった、という記載です。
ここで注意したいのは、意見と例外事項の関係です。日本公認会計士協会の実務ガイダンス(受託業務に係る内部統制の保証報告書に関するQ&A)によれば、運用評価手続の記述では、重要性を考えずに逸脱の事実がすべて開示されます。一方で、保証報告書の意見は、逸脱の影響を量的・質的に検討したうえで表明されます。そのため、意見に問題がなくても、運用評価手続の結果に例外事項が書かれていることがあります。
逆に、例外事項や除外事項付意見があっても、それだけでレポートが使えなくなるわけではありません。監査基準報告書402は、例外事項や除外事項付意見を生じさせた事項を、委託会社監査人が評価の中で検討する、としています。内部統制担当者は、例外事項が自社の使っている業務や勘定科目に関係するかを確かめ、関係するなら自社で追加の確認をします。
⑤ 「委託会社の相補的な内部統制」は自社の宿題
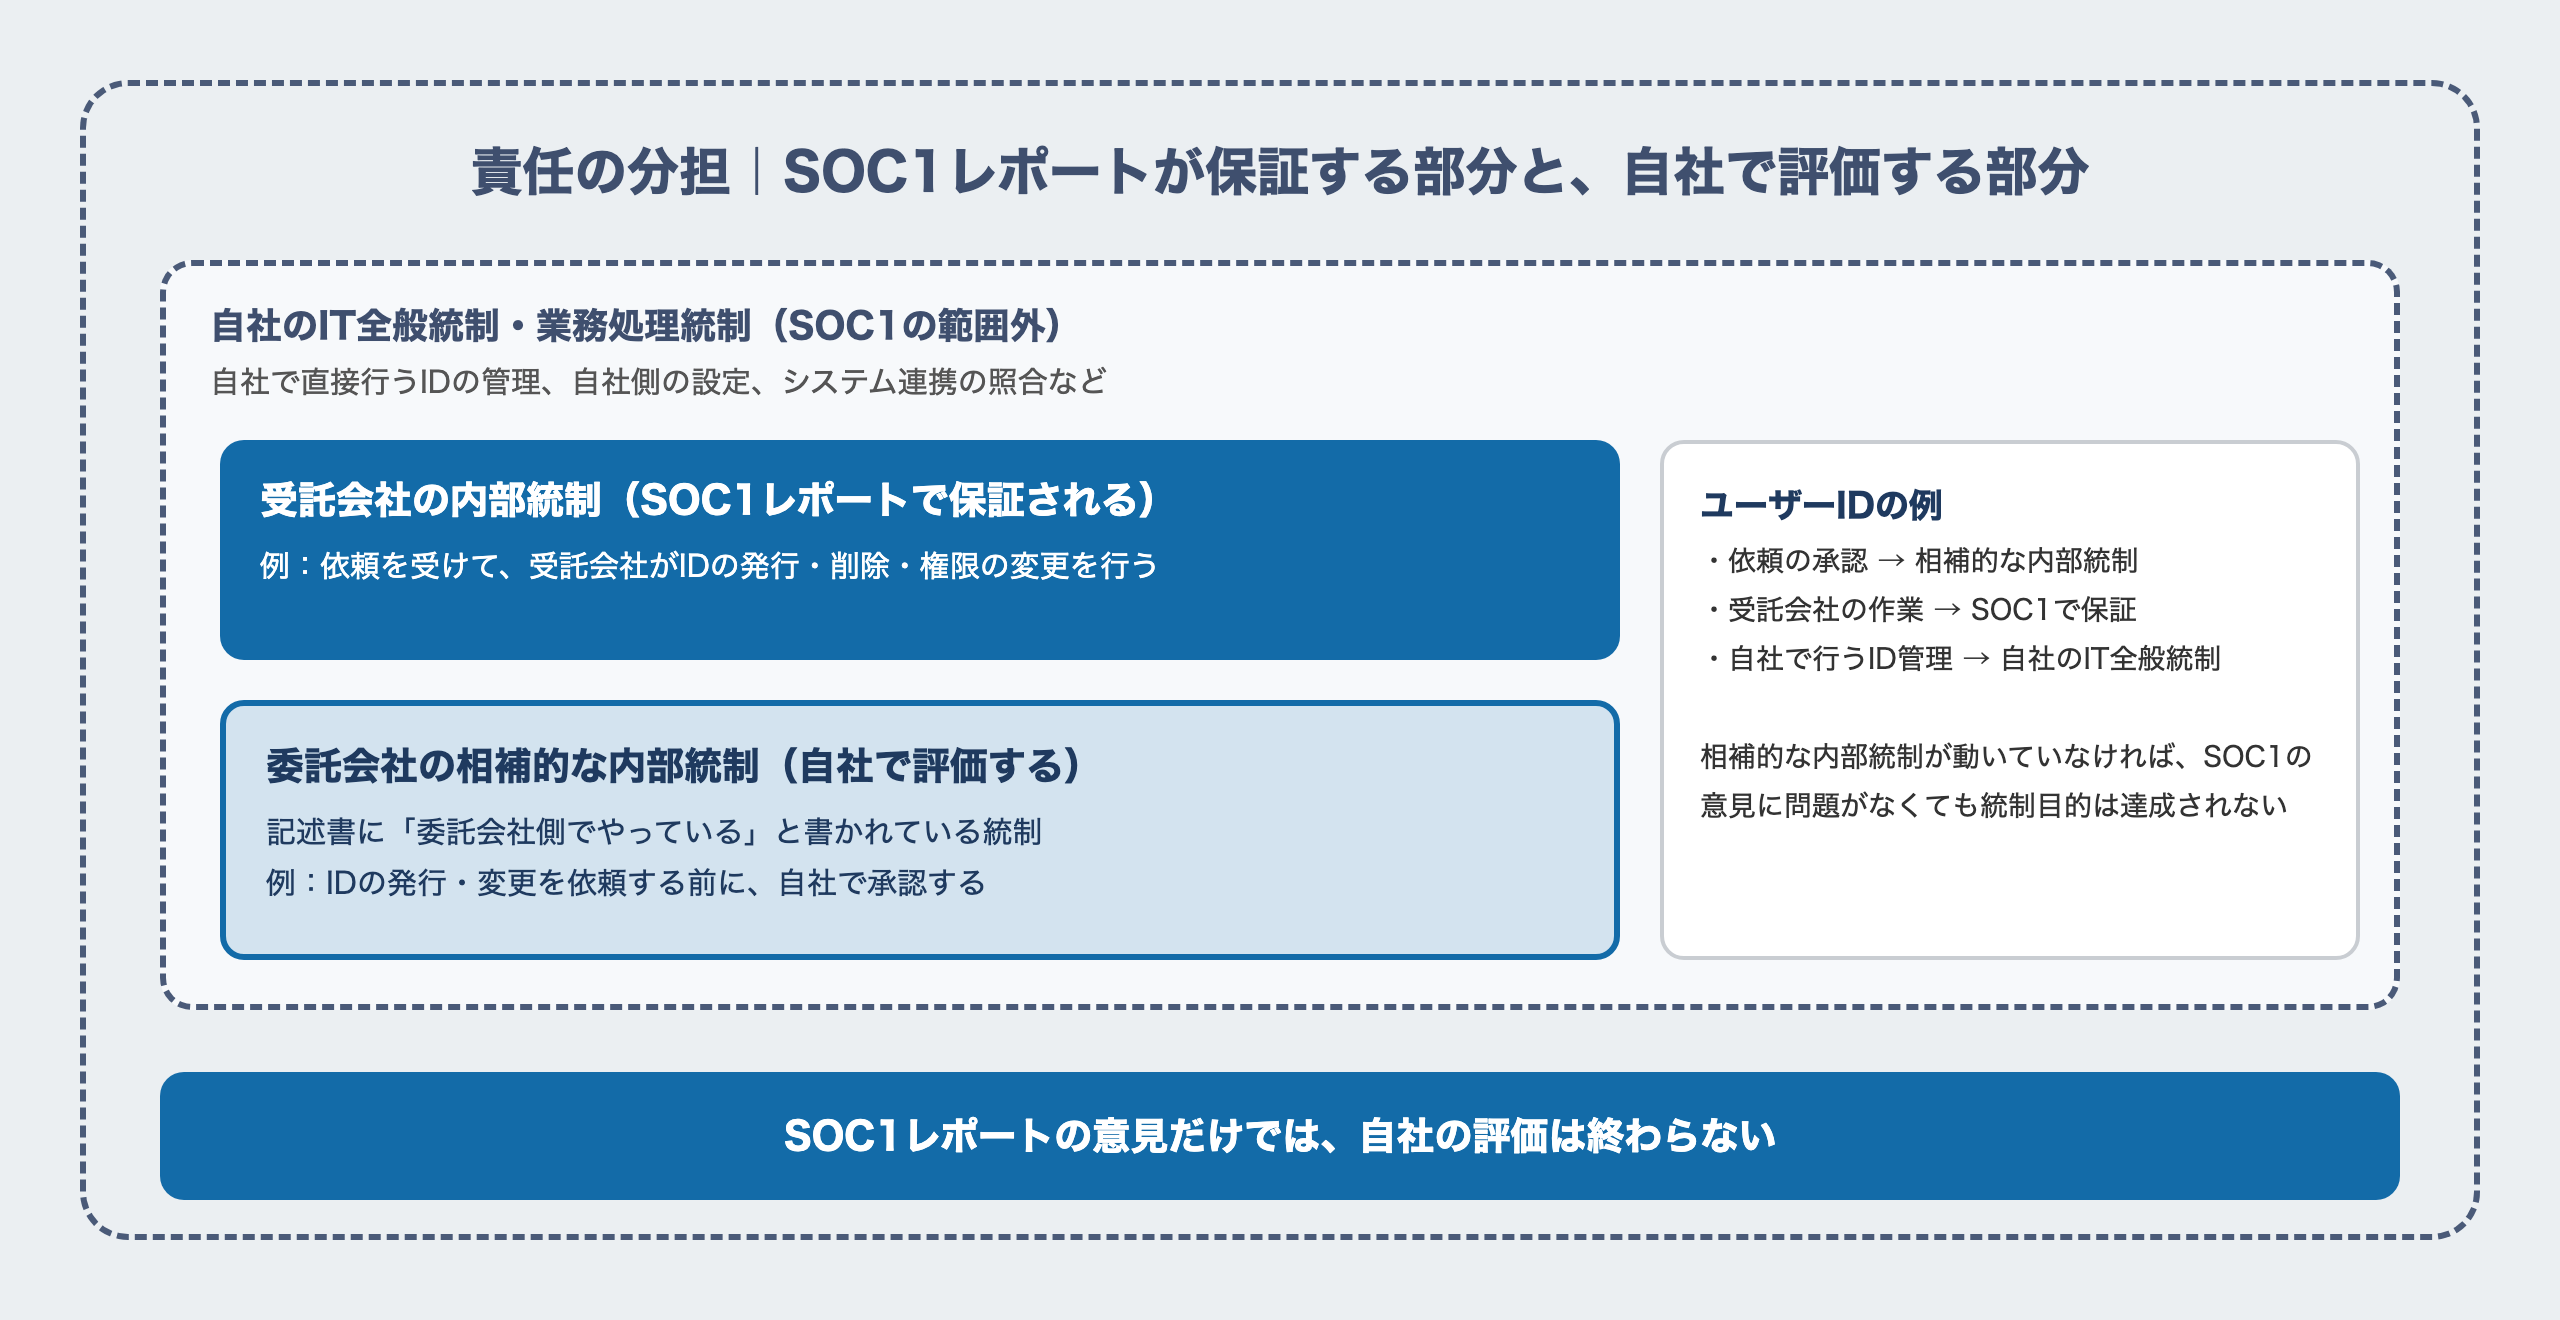
記述書には、受託会社が「この統制は委託会社側でやっている」と想定している内部統制が書かれています。監査基準報告書402は、これを「委託会社の相補的な内部統制」と呼んでいます(英語ではComplementary User Entity Controls、CUECと呼ばれます)。
監査基準報告書402が挙げる例は、受託会社に取引処理のための情報を送る前に、委託会社が取引を承認する内部統制です。受託会社の内部統制は、この承認が委託会社側で行われている前提でデザインされています。東京会の報告書も、次のように整理しています。
受託会社の内部統制に加えて委託会社の相補的な内部統制が適切にデザインされ、有効に運用されている場合にのみ、受託会社のシステムに関する記述書に記載された統制目的が達成されることとなる。
つまり、委託先のSOC1レポートの意見に問題がなくても、自社側の相補的な内部統制が動いていなければ、統制目的は達成されません。相補的な内部統制は、委託先のSOC1レポートではなく、自社のIT全般統制や業務プロセスの統制として評価される部分です。内部統制担当者は、記述書の一覧を1行ずつ読み、自社の誰がどの手順でやっているかを書き込んでいきます。
ユーザーIDの管理を例にとると、相補的な内部統制の考え方は、次の2つの場合に分かれます。
SOC1でカバーできない部分を見分け、自社で判断する
ここまでの手順で、SOC1レポートでカバーされない部分が見えてきます。典型は次の4つで、最後にその確かめ方をまとめます。
いちばん重いのはカスタマイズした部分
一般的なシステムを自社向けにカスタマイズした部分は、SOC1レポートでは見られません。前述のとおり、SOC1レポートは多くの利用者に共通するサービスを対象に作られることが多く、ベンダーに依頼して追加した機能は保証の範囲外になりやすいからです。
カスタマイズした部分は、SOC1レポートに頼れないので、個別の事案として検証することになります。この検証は、かなり重い作業です。標準のサービスなら受託会社監査人が検証した結果を使えますが、カスタマイズした部分は、要件・設計・テスト・承認の記録を、自社と委託先で一から集めることになるからです。
だから、システムを選ぶ段階・導入する段階で、カスタマイズは本当に必要かを検討する価値があります。標準の機能で業務を回せるなら、その分だけSOC1レポートで評価できる範囲が広がります。それでもカスタマイズするなら、あとで検証できるように、要件・テスト・承認の記録を最初から残しておきます。変更の記録の残し方は、IT全般統制の変更管理|GitHubのプルリクエストが監査証跡になる仕組みで解説しています。
対象期間と会計期間のずれ
タイプ2の報告書の対象期間が、自社の会計期間と重なっていない期間があるケースです。監査基準報告書402は、重なりが僅かしかなければレポートが提供する監査証拠は少なくなり、対象期間が完全に会計期間の外であれば、他の手続をしない限りそのレポートには依拠できない、としています。
期間のずれは、どの会社にも起こりえます。研究文書第12号のアンケートでは、保証報告書の対象期間を「1月1日から12月31日の暦年としている会社が34社、10月1日から9月30日までの会社が11社であった」とされています。研究文書は、主に3月決算の委託会社向けに12月末基準、12月決算の委託会社向けに9月末基準で発行されているためと考えられる、としています。3月決算の会社であれば、1月から3月までの3か月は、SOC1レポートの対象期間の外になるということです。
ずれた期間については、受託会社が発行するロールフォワード・レター(ブリッジ・レター)を入手することが考えられます。ロールフォワード・レターには、通常、対象期間の最終日以降に、重大な統制環境の変更や内部統制の重要な変更があったかどうかが書かれます。アンケートでは延べ53社が発行しており、そのうち24社が1月1日から3月31日を対象期間としていました。ただし、これは受託会社が出す書面であって、受託会社監査人の保証ではありません。研究文書も、次のように注意しています。
ブリッジレターはあくまで保証報告書の情報を更新する場合の手段の一つでしかなく、運用状況の有効性に関して監査証拠を提供するものではないことに留意が必要である。
除外方式の再受託会社
受託会社がさらに別の会社(データセンターやクラウド基盤など)に業務を再委託しているケースです。監査基準報告書402によれば、受託会社監査人の報告書は、再受託会社の内部統制を範囲に含める場合(一体方式)と、除外する場合(除外方式)があります。除外方式で、再受託会社の業務が自社の財務報告に関係するなら、再受託会社の内部統制も別に評価が必要です。実務ガイダンスは、再受託会社が別に保証報告書を出していれば受託会社を通じて入手し、出していなければ発行を要請するか、自ら評価する必要性を検討する、としています。
自社側の設定・利用者ID・システム連携
自社で行う設定、自社の利用者IDの管理、自社のシステムとの連携処理は、委託先の内部統制ではありません。これらは、相補的な内部統制として、または自社のIT全般統制・業務処理統制として評価します。連携処理であれば、たとえば送ったデータと取り込まれたデータの件数・金額の照合が、自社で押さえる統制になります。
カバーできない部分をどう確かめるか
経済産業省の追補版は、受託会社の内部統制を評価する方法として、質問書や確認書を送る方式、直接往査する方式、保証報告書を入手して確認する方式を挙げ、契約段階でこの評価方法を盛り込むことが重要だとしています。カスタマイズした部分のように個別の検証が必要になる部分は、契約や発注の段階で、委託先に記録の提供を求められるようにしておくと、あとの検証がずっと楽になります。
会計システムを選ぶときのSOC1レポート
ここからは、システムを選ぶ側の目線で、SOC1レポートの有無が何を左右するかを整理します。
SOC1レポートがないと何が起きるか:上場企業の会計プロセスでの位置づけ
財務報告に係る体制をシステム運営会社に外部委託している以上、その委託先の内部統制を確認する手段が必要になります。SOC1レポートはその手段であることから、ここが抜けている状態には監査上、追加の手続が求められることがあります。すなわち、監査法人がSOC1レポートに依拠できない以上、別の方法で委託先の内部統制を確かめる必要が出てくるということです。
追加のヒアリング、証跡の個別確認、場合によっては委託先への往査。いずれも時間と工数がかかります。
システムを選ぶ段階でこの確認を怠ると、監査のタイミングになって「このシステムSOC1レポートがないんですけど、内部統制の評価はどうなっておりますか?」と指摘されることになります。実際、外部委託先の評価・選定基準がないことは、監査で指摘されるIT統制不備トップ10にも挙げたよくある不備です。
| 選定時SOC1の有無を確認しない | → | 稼働後そのまま運用 | → | 監査タイミング監査法人から指摘される | → | 結果代替的監査手続きや統制の構築で工数増・スケジュール圧迫 |
| 選定時導入時にSOC1の有無を確認する | → | 稼働後そのまま運用 | → | 監査タイミングSOC1レポートで監査手続の要件を満たす | → | 結果監査手続を削減できる |
主要な会計システムのSOC1取得状況
では、実際にどの会計システムがSOC1レポートを発行しているのでしょうか。2026年11月時点で各社が公表している情報を整理します。
大手エンプラ系のシステムには、SOC1レポートがあることが多いです。しかし、メジャーな会計ソフトの中で、弥生会計はSOC1レポートの取得を公表していません。また、システムの上位プラン以外ではSOC1レポートの対象になっていないケースが多いため、いずれは上位プランへの乗り換えが必要になることもあるでしょう。
「IPOするならどの会計ソフトが良いか」と聞かれることは多いのですが、実質的にはSOC1レポートType2を保有しているものを選ぶのが良いでしょう。
ただし、SOC1レポートがあるシステムは金額が高いことが多いため、N-2〜N-3期のタイミングでシステムの入れ替えを行うことが望ましいです。
📥 ITGC全体の現状は、自己点検で把握できます
SOC1レポートの確認とあわせて、自社側のITGCがどこまでできているかを点検してみてください。
→ ITGCチェックリスト(自己点検用)を見る
IPO準備企業・上場子会社が意識すべきこと
会計ソフトについては、実質的にSOC1レポートの有無がほぼMUSTの選定基準になります。一方で、販売プロセスや購買プロセスなど周辺システムについては、SOC1レポートがないケースも多いです。
例えば、kintoneはSOC1レポートの取得を公表していません(SOC2 Type2を受領しているのは海外向けのkintoneで、日本向けの版は対象外です)。財務報告に関するIT全般統制の評価の観点では、別途手当てが必要になりやすいといえます。一方で、SalesforceはSOC1レポートを取得しています。
とはいえ、財務報告にどう絡むか、追補的な手続きが取れるかによって話は変わってきます。この判断は専門家の知識を借りたほうがいい場面です。
SOC1レポートがない領域の内部統制構築は、とても骨が折れます。会計ソフトのように「乗り換えれば済む」という単純な話ではなく、業務プロセスそのものに統制を組み込んでいく作業になるからです。買収で上場子会社になるケースはIT全般統制、上場子会社になった時の落とし穴で、制度全体の位置づけはJ-SOXのIT統制とは?で解説しています。
SOCレポートに関するよくある質問
Q. SOCレポートのSOCとは、何の略ですか?
System and Organization Controls の略です。受託会社(サービスを提供する会社)の内部統制について、外部の監査人が保証する報告書の総称で、対象によってSOC1・SOC2・SOC3に分かれます。
Q. SOCレポートは誰が作成・発行するのですか?
受託会社の依頼を受けて、受託会社監査人(監査法人など)が保証報告書を発行します。報告書には、受託会社の経営者が作成する記述書と、受託会社監査人の保証報告書が含まれます。
Q. SOCレポートはどこで入手できますか?費用はかかりますか?
利用している委託先(受託会社)に提供を依頼して入手します。費用は受託会社によって違い、研究文書第12号のアンケート(回答59社)では、41社が無料、16社が有料で提供していました。
Q. SOCレポートの対象期間はどのくらいですか?
Type2の報告書は、通常1年の期間を対象にしています。研究文書第12号のアンケートでは、暦年(1月〜12月)を対象期間とする会社が34社、10月〜9月の会社が11社でした。自社の会計期間とずれる期間の扱いは、本文の「対象期間と会計期間のずれ」を参照してください。
IT統制の構築・整備でお困りの方へ
会計とエンジニア、両方の視点を持つ公認会計士が、御社の実態に合わせてIT統制の構築・整備を支援します。監査対応・IPO準備からの逆算にも対応可能です。
IT統制構築支援サービスを見るまとめ
SOC1レポートは、委託先の内部統制を外部の監査人が保証する第三者保証のレポートです。Type1は整備状況だけ、Type2は整備・運用状況まで見ています。SOC2はセキュリティや可用性などを対象にしたレポートで、財務報告の評価ではSOC1を使い、セキュリティはSOC2で補うのが基本です。
ただし、SOC1レポートは取り寄せて終わりの書類ではありません。SOC1レポートが保証しているのは、レポートの範囲に入った部分だけです。内部統制担当者は、範囲(サービス・機能・バージョン・期間)を確かめ、統制目的を自社のIT全般統制の評価項目に当て、例外事項と委託会社の相補的な内部統制を読みます。そうすると、SOC1レポートでカバーされない部分が見えてきます。中でも重いのが、一般的なシステムをカスタマイズした部分です。カスタマイズした部分はSOC1レポートに頼れず、個別の事案として検証することになるので、選定・導入の段階からカスタマイズの要否と記録の残し方を考えておくことが、監査対応の負担を減らします。
システム選定の段階でSOC1レポートの有無に気づいていれば避けられたはずのコストを、監査直前になって払う羽目になる会社を何度も見てきました。SOC1レポートは、システムを選ぶ時点では地味な確認事項に見えますが、IT全般統制・監査対応の負荷とスケジュールを大きく左右します。会計ソフトはもちろん、周辺システムについても選定基準に組み込んでおくことが、上場準備・上場後の負担を減らす近道です。IT統制構築でお困りの場合は、お気軽にご相談ください。
関連記事
- IT統制とは?内部統制との関係と3種類(IT全社的統制・IT全般統制・IT業務処理統制)|IT統制の全体像と、対象範囲の決め方をまとめた柱記事。
- IT全般統制(ITGC)とは?4つの領域と実務対応|このシリーズの入り口
- アカウント棚卸とは?監査に通るやり方と証跡の残し方
- 監査で指摘されるIT統制不備トップ10|監査で見られる外部委託先の評価の視点を、他の不備と並べて確認できる記事。
- IT全般統制、上場子会社になった時の落とし穴|買収した会社のシステムに、IT全般統制がどう降りかかるかを整理した記事。
- J-SOXのIT統制とは?対象範囲・担当部門・対応手順を解説|J-SOXの中でIT統制がどこに位置するかを押さえたい人向けの記事。
- IT全般統制にAIのリスクをどう組み込むか|AIサービスを委託先として使う場合の、外部委託管理の考え方を整理した記事。
- IT全般統制の変更管理|GitHubのプルリクエストが監査証跡になる仕組み|カスタマイズや変更の記録を、監査で使える形で残す方法。
参考資料
- freee「SOC1報告書について」
- freee プレスリリース:SOC1 Type2受領
- freee プレスリリース:4プロダクトがSOC1 Type1受領
- マネーフォワード プレスリリース:SOC1 Type2受領(2025年1月17日付)
- OBC プレスリリース:奉行クラウド等のSOC1 Type2・SOC2 Type2取得完了
- PCA公式FAQ:SOC1・SOC2報告書について
- PCA適時開示:SOC1報告書取得のお知らせ(2025年2月28日)
- 日本公認会計士協会 テクノロジー委員会研究文書第12号「受託業務に係る内部統制の保証報告書の発行状況に関する研究文書」(2025年2月13日付)|TKC・マネーフォワード・freee・PCA・サイボウズ(kintone)等59社アンケートの一次資料。付録の発行会社一覧(14〜16頁)にTKC・マネーフォワード・PCA・freee・サイボウズの記載あり
- ※各社のSOC1取得状況は、2026年11月時点の各社の公表情報による。OBCは2026年3月の公表内容(2026年3月期 有価証券報告書の記載)による
- 日本公認会計士協会 監査基準報告書402「業務を委託している企業の監査上の考慮事項」(最終改正2023年1月12日)
- 日本公認会計士協会 保証業務実務指針3402「受託業務に係る内部統制の保証報告書に関する実務指針」(最終改正2023年3月16日)
- 日本公認会計士協会 保証業務実務指針3000 実務ガイダンス第4号「受託業務に係る内部統制の保証報告書に関するQ&A(実務ガイダンス)」(改正2022年10月13日)
- 経済産業省「システム管理基準 追補版(財務報告に係るIT統制ガイダンス)」(令和6年12月25日)
- EY Japan「クラウドサービスの利用にSOC報告書が必要とされる理由」(2020年9月3日)
- 日本公認会計士協会東京会テクノロジー委員会 研究報告書「公認会計士のためのQAで学ぶテクノロジー」Q13(2024年6月)
- マネーフォワード クラウド「セキュリティ」(SOC1 Type2 受領状況)
- PCA プレスリリース:SOC1 Type2・SOC2 Type2報告書の同時取得(2026年3月23日)
- TKC FX4クラウド 製品ページ(保証実3402報告書の提供)
- 弥生「セキュリティへの取り組み」
- サイボウズ プレスリリース:海外向けkintoneのSOC2 Type2受領(2024年8月9日)
- Salesforce コンプライアンス:SOC 1 Report
執筆者

合同会社オントロジー代表。大手監査法人・税理士法人・事業会社等を経て独立開業。会計とITの双方のノウハウを用いて、IT全般統制の構築・評価、上場準備支援、決算早期化やDXコンサルなどを実施している。
公認会計士・税理士・システム監査技術者
2023年度・2024年度 日本公認会計士協会東京会テクノロジー委員会委員長